NetBlade
Android

Android 8.0 i nowszy · W Google Play

Sieciowy scyzoryk, który mieści się w kieszeni.

NetBlade na Androida skanuje Twoją sieć, sprawdza porty, analizuje kanały Wi‑Fi i daje Ci w telefonie ponad dwadzieścia pięć narzędzi administratora. Odczytuje komputery z Windows, niczego na nich nie instalując, i pilnuje zapisanych sieci w tle. Bez konta, bez roota, a dane zostają w telefonie.

Cena
Za darmoz banerem

Funkcje zaawansowane: obejrzyj film, by odblokować je na 24 godziny, albo zrób zakup w aplikacji, który je odblokowuje i usuwa reklamy

NetBlade Android — Skaner LAN: kto jest w sieci NetBlade Android — Szczegóły urządzenia: czym jest i co wystawia

Dla kogo

Ten, kto dba o sieć domową

Kamery, NAS, smart TV, konsole dzieci: zobacz, kto jest podłączony, co wystawia każde urządzenie, i dostań powiadomienie, gdy dołączy coś nowego.

Konsultant IT na wizycie u klienta

Wejdź do biura klienta z telefonem, zeskanuj LAN, sprawdź porty podejrzanego urządzenia, otwórz sesję SSH albo odczytaj inwentarz komputera z Windows na miejscu.

Małe biuro, które chce wiedzieć

Który PC nie ma antywirusa, który program ma znaną lukę, który kanał Wi‑Fi jest zatłoczony: odpowiedzi bez kupowania serwera i zatrudniania działu IT.

Ekran po ekranie

Przegląd aplikacji

Prawdziwe ekrany aplikacji, karta po karcie.

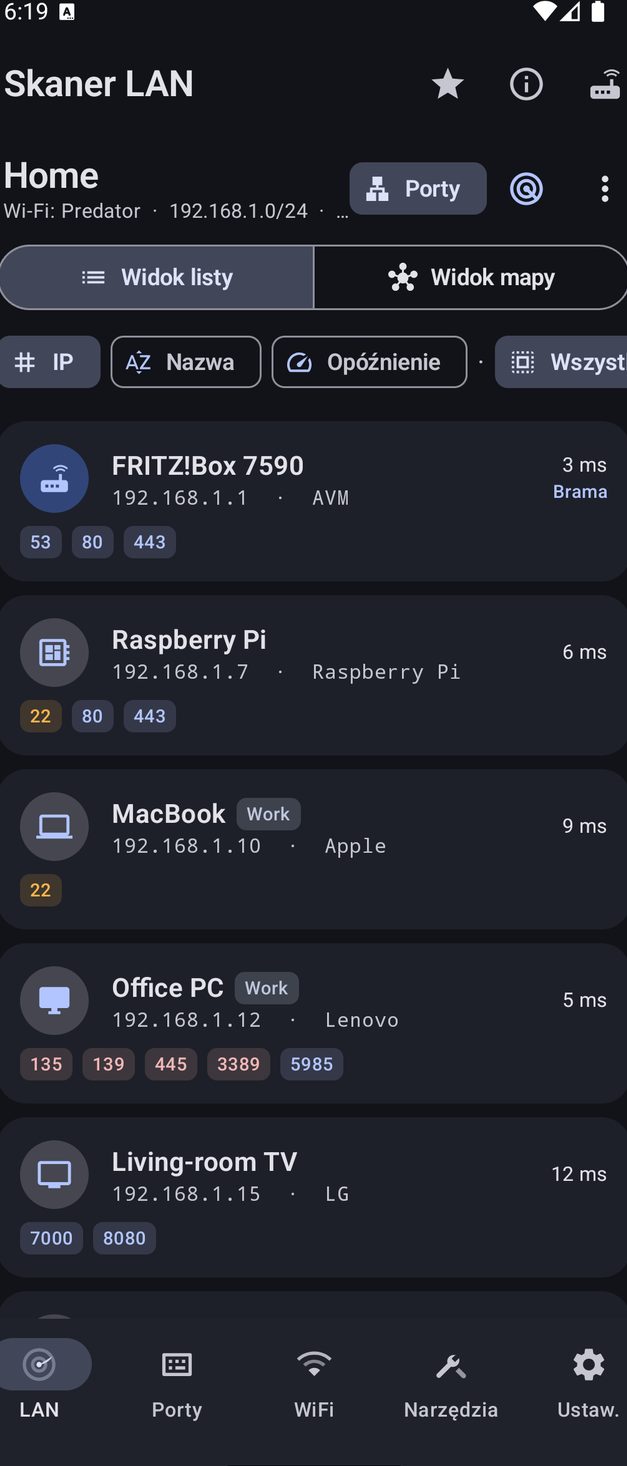
NetBlade Android — Skaner LAN: kto jest w sieci
01

Skaner LAN: kto jest w sieci

Każde urządzenie, które odpowiada, z nazwą, IP, producentem i opóźnieniem, brama oznaczona jako brama, a otwarte porty jako plakietki w kolorze ryzyka. Nazwane sieci pamiętają swoje urządzenia, a Twoje własne etykiety („Praca”) stoją obok nazwy.

  • Sortowanie po IP, nazwie lub opóźnieniu; filtr: wszystkie, nowe lub z otwartymi portami
  • Przełączanie między listą a mapą
  • Producenci z wbudowanej bazy około 40 000 prefiksów MAC, offline
NetBlade Android — Szczegóły urządzenia: czym jest i co wystawia
02

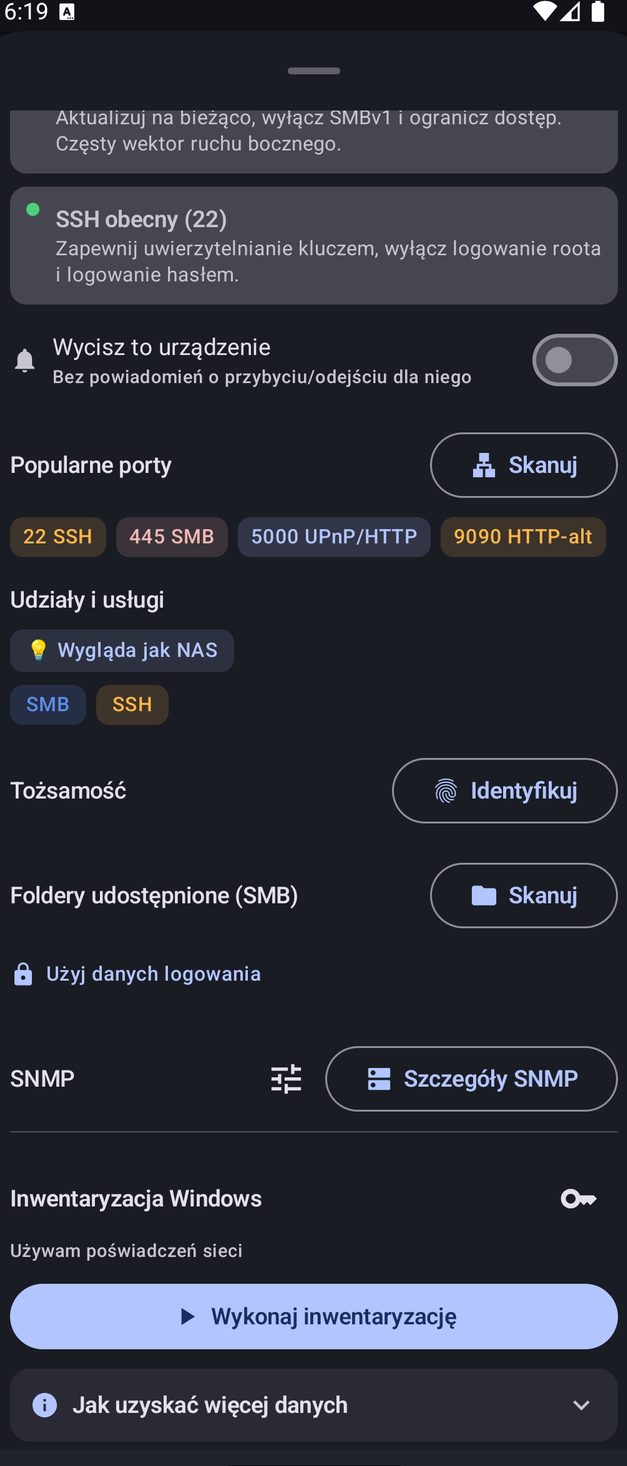
Szczegóły urządzenia: czym jest i co wystawia

Każde ustalenie wyjaśnia ryzyko i co zrobić: SMB do ograniczenia, SSH do zabezpieczenia kluczami. Niżej są popularne porty, usługi ogłaszane przez urządzenie wraz z przypuszczeniem, czym jest („Wygląda jak NAS”), jego tożsamość, udostępnione foldery, szczegóły SNMP i inwentarz Windows.

  • „Identyfikuj” pyta o nazwę NetBIOS, grupę roboczą i serwer WWW, nie wysyłając niczego poza telefon
  • „Wycisz to urządzenie” wyłącza powiadomienia o jego dołączeniu i odejściu
  • Każdy otwarty port ma „Połącz”: przeglądarka, wbudowany SSH albo odpowiednia aplikacja
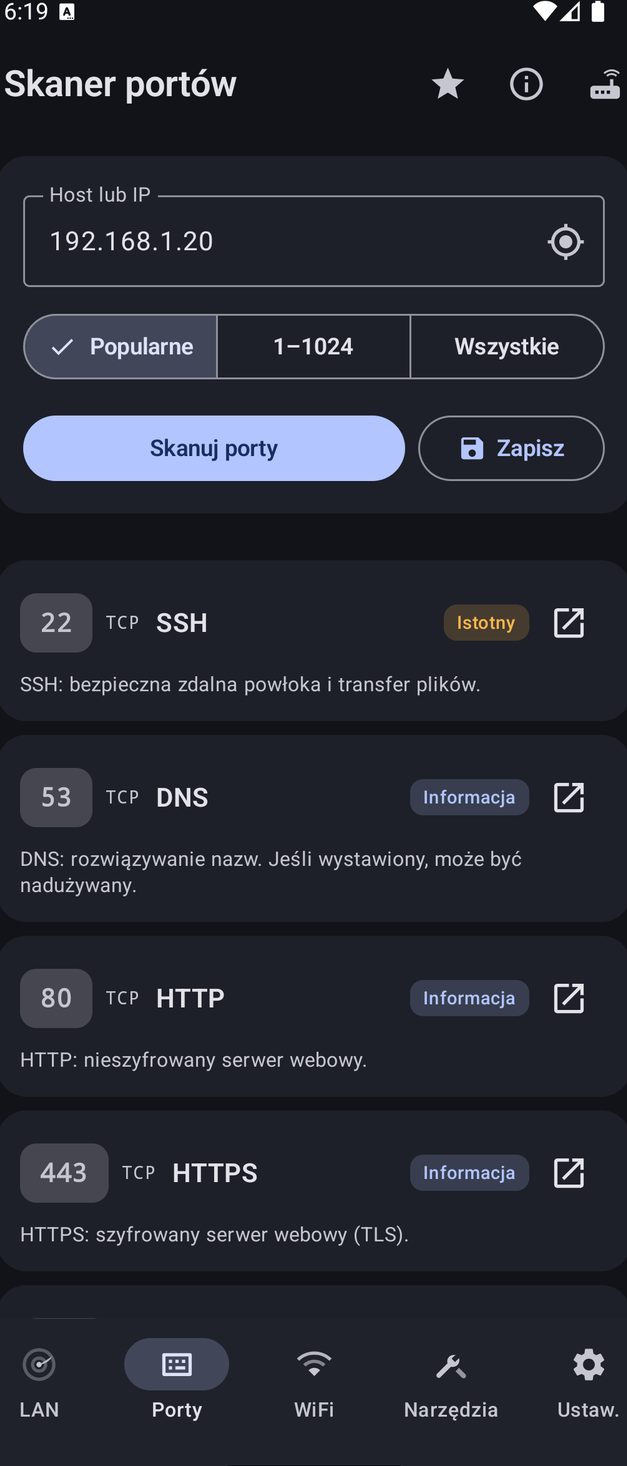
NetBlade Android — Skaner portów: dowolny host, także poza Twoją siecią
03

Skaner portów: dowolny host, także poza Twoją siecią

Wpisz host lub użyj bramy, wybierz popularne porty, 1–1024 albo wszystkie, i odczytaj każdy otwarty port z usługą, opisem prostym językiem i poziomem ryzyka: Wrażliwy, Istotny lub Informacja. Wyniki można zapisać.

  • Powitania usług odczytywane tam, gdzie usługa je wysyła
  • Usługi UDP potwierdzane konkretnymi sondami: DNS, TFTP, NTP, NetBIOS, SNMP, SSDP, mDNS
  • „Szukaj CVE” przy wykrytej wersji otwiera NVD w przeglądarce
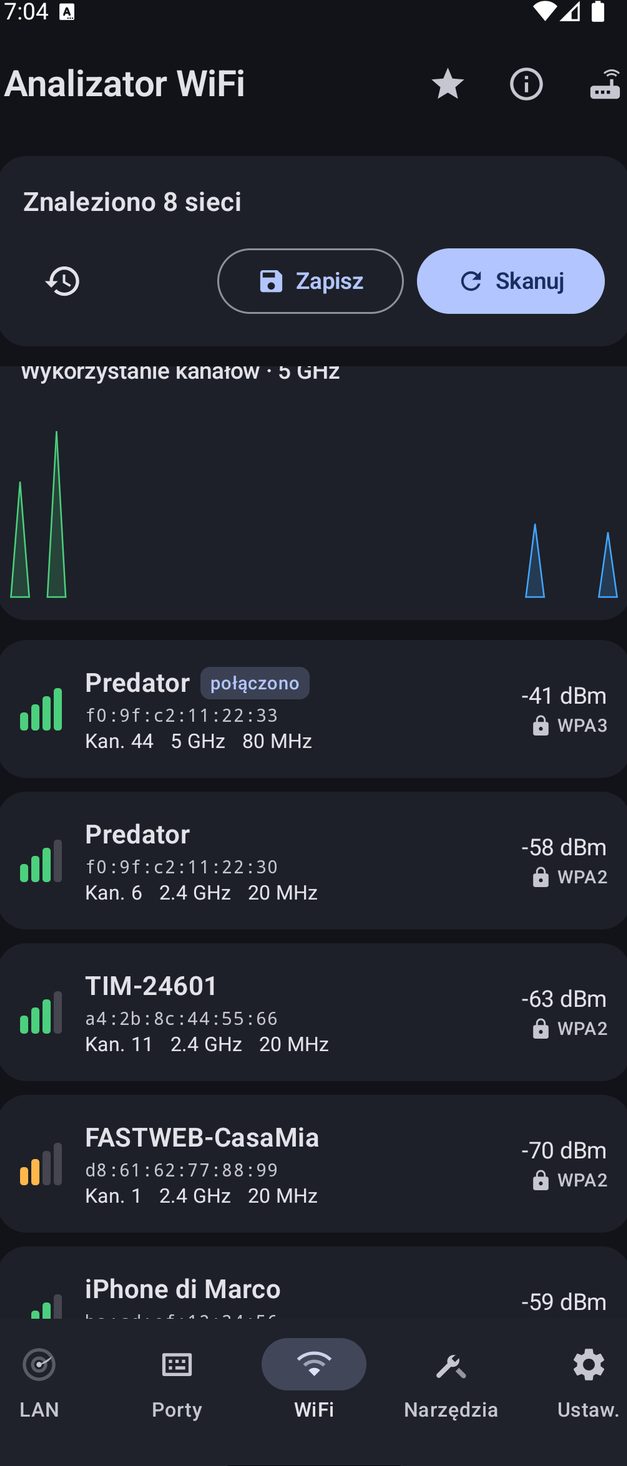
NetBlade Android — Analizator Wi‑Fi: eter wokół Ciebie
04

Analizator Wi‑Fi: eter wokół Ciebie

Pobliskie sieci z nazwą, BSSID, kanałem, pasmem, szerokością kanału, sygnałem w dBm i zabezpieczeniami od otwartej po WPA3, z wyróżnioną siecią, z którą jesteś połączony. Skany można zapisać razem z miejscem, w którym je wykonano.

  • Wykresy zajętości kanałów dla 2,4 i 5 GHz
  • Rekomendacja kanału: najmniej zajęty albo „już optymalny”
  • Historia, by porównać biuro przed zmianą i po niej
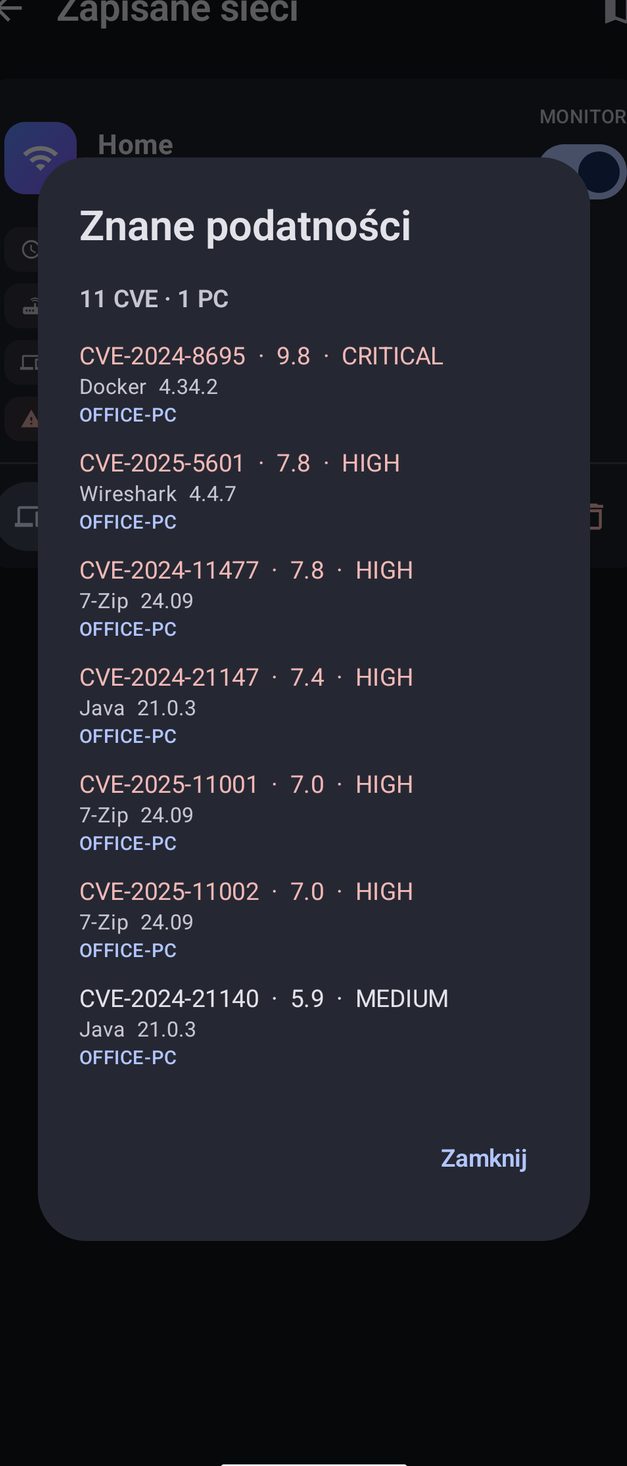
NetBlade Android — Znane podatności w całej zapisanej sieci
05

Znane podatności w całej zapisanej sieci

Zapisana sieć podsumowuje, co mają jej komputery: ile CVE na ilu PC, a potem każda z oceną, wagą, programem, wersją i maszyną, na której występuje, od najgorszej.

  • Około siedemdziesięciu popularnych programów sprawdzanych według dokładnej wersji, nigdy po słowie kluczowym
  • Telefon opuszczają tylko nazwa i wersja rozpoznanych programów, po Twojej zgodzie
  • Odpowiedzi przechowywane przez tydzień
NetBlade Android — Zabezpieczenia i luki komputera z Windows
06

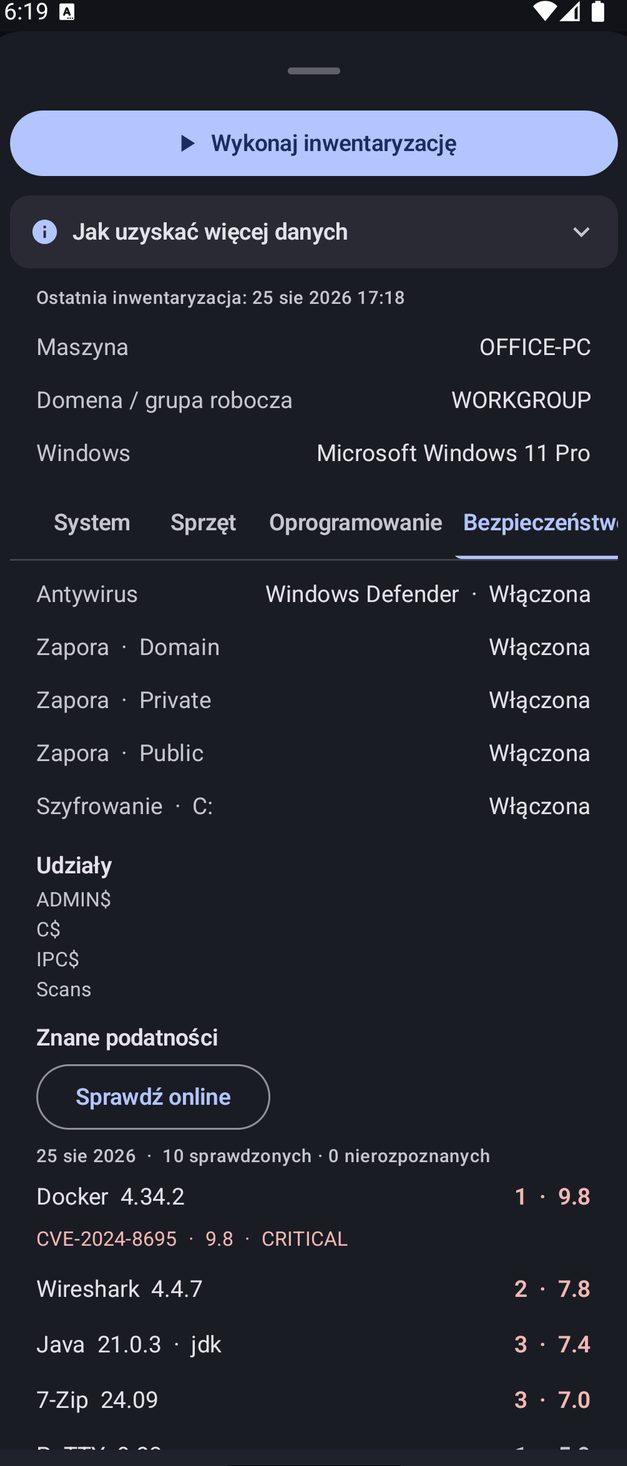
Zabezpieczenia i luki komputera z Windows

Karta Bezpieczeństwo w inwentarzu pokazuje antywirus, zaporę dla każdego profilu, szyfrowanie dysku i udziały; pod nią „Znane podatności” wymienia każdy program z liczbą CVE i najgorszą oceną, z uczciwym zestawieniem, ile sprawdzono, a ilu nie rozpoznano.

  • Antywirus, zapora, BitLocker i TPM odczytywane przez WinRM
  • „Sprawdź online” pyta NVD o dokładną wersję każdego rozpoznanego programu
  • Nigdy nie zaokrągla do „wszystko w porządku”
NetBlade Android — Inwentarz Windows, bez instalowania czegokolwiek na PC
07

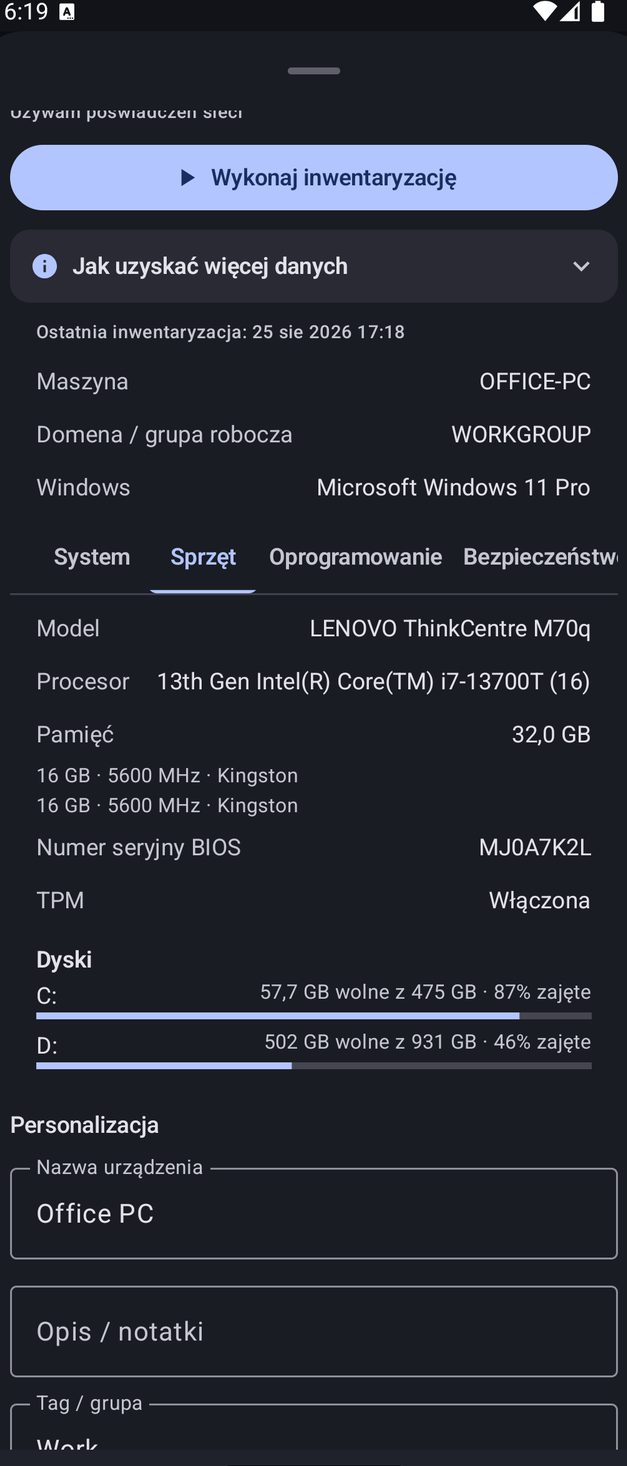
Inwentarz Windows, bez instalowania czegokolwiek na PC

Z poświadczeniami lokalnego administratora NetBlade odczytuje PC przez udostępnianie plików i WinRM. Karta Sprzęt pokazuje model, procesor, moduły pamięci, numer seryjny BIOS, TPM i dyski z wolnym miejscem; obok są System, Oprogramowanie, Bezpieczeństwo i Konta.

  • Wersje programów odczytywane z wnętrza pliku wykonywalnego
  • „Jak uzyskać więcej danych” pokazuje polecenia do uruchomienia na PC; NetBlade nie uruchamia ich za Ciebie
  • Zaplanowana inwentaryzacja co 6, 12 lub 24 godziny w zapisanej sieci

Czego nie robi

  • Od Androida 10 aplikacje mają ograniczony dostęp do tablicy ARP: część adresów MAC zostaje jako „Nie uzyskano”, chyba że router odpowiada na SNMP.
  • Kontrole w tle podlegają regułom oszczędzania baterii Androida i mogą przychodzić z opóźnieniem; alerty i zaplanowana inwentaryzacja obejmują tylko sieć, do której telefon jest podłączony.
  • Skaner portów używa zwykłych połączeń TCP, bo skanowanie SYN wymagałoby roota; UDP obejmuje siedem konkretnych usług, a nie każdy port.
  • Siedem funkcji zaawansowanych wymaga filmu lub zakupu w aplikacji: inwentaryzacja Windows i Linuksa, sprawdzanie podatności, eksport zapisanych skanów, skanowanie zagrożeń w LAN, bezpieczeństwo routera i szczegóły SNMP.
  • Community i poświadczenia SNMP są przechowywane bez szyfrowania w bazie danych aplikacji, więc trafiają do kopii zapasowej na Twoim koncie Google.

Pytania o NetBlade na Androida

Czy naprawdę jest darmowy?

Tak, z banerem nad paskiem nawigacji. Skanowanie, porty, Wi‑Fi, SSH, przesyłanie plików, monitorowanie i prawie wszystkie narzędzia są darmowe bez żadnych warunków. Funkcje zaawansowane odblokowujesz na 24 godziny krótkim filmem albo zakupem w aplikacji, który usuwa też reklamy.

Czy potrzebuje roota lub konta?

Nie. Wszystko działa na zwykłych uprawnieniach aplikacji, a o każde uprawnienie aplikacja prosi dopiero wtedy, gdy otwierasz funkcję, która go używa. Nie trzeba zakładać konta.

Dlaczego brakuje niektórych adresów MAC?

Od Androida 10 system ogranicza aplikacjom dostęp do tablicy ARP. Jeśli Twój router obsługuje SNMP, NetBlade może odczytać jego tablicę, tylko do odczytu, i odzyskać adresy MAC oraz producentów, które Android ukrywa.

Czy muszę coś instalować na odczytywanych komputerach?

Nie. Inwentaryzacja Windows używa konta lokalnego administratora przez udostępnianie plików i, jeśli jest włączony, WinRM. Maszyny z Linuksem są odczytywane przez SSH skryptem tylko do odczytu, który widzisz przed uruchomieniem.

Czy dane o mojej sieci gdzieś trafiają?

Nie. Skany, urządzenia i inwentarze zostają w bazie danych aplikacji na Twoim telefonie, a my nie mamy żadnego serwera. Z usługami zewnętrznymi aplikacja łączy się tylko wtedy, gdy używasz narzędzia, które ich potrzebuje, a sprawdzanie podatności wysyła wyłącznie nazwę i wersję rozpoznanych programów, po Twojej zgodzie.

Czy mój zakup działa na iPhonie lub Windows?

Nie. NetBlade na Androida, na iPhone'a i iPada oraz na Windows to niezależne produkty: nie synchronizują się i nie dzielą danych, a każdy zakup jest ważny tylko we własnym sklepie. Zakup w Google Play podąża za Twoim kontem Google na Androidzie.

Sieciowy scyzoryk, który mieści się w kieszeni.

Poradniki konfiguracji krok po kroku →