NetBlade
Android

Android 8.0 och senare · På Google Play

Nätverksverktygslådan som får plats i fickan.

NetBlade för Android skannar ditt nätverk, kontrollerar portar, analyserar Wi‑Fi-kanaler och lägger fler än tjugofem sysadmin-verktyg i din telefon. Det läser Windows-datorer utan att installera något på dem, och det håller ett öga på dina sparade nätverk i bakgrunden. Inget konto, ingen root, och dina data stannar i telefonen.

Pris
Gratismed en banner

Avancerade funktioner: se en video för att låsa upp dem i 24 timmar, eller gör ett köp i appen som låser upp dem och tar bort annonser

NetBlade Android — LAN-skanner: vem som finns på nätverket NetBlade Android — Enhetsdetaljer: vad den är och vad den exponerar

Vem den är för

Den som sköter hemnätverket

Kameror, NAS, smart-TV, barnens spelkonsoler: se vem som är ansluten, vad varje enhet exponerar, och bli meddelad när något nytt ansluter.

IT-konsulten på plats hos kund

Gå in på en kunds kontor med telefonen, skanna LAN:et, kontrollera portarna på den misstänkta lådan, öppna en SSH-session eller läs en Windows-dators inventering på stället.

Det lilla kontoret som vill veta

Vilken dator som saknar antivirus, vilket program som har en känd brist, vilken Wi‑Fi-kanal som är trång: svar utan att köpa en server eller anställa en avdelning.

Skärm för skärm

En rundtur i appen

Riktiga skärmar från appen, flik för flik.

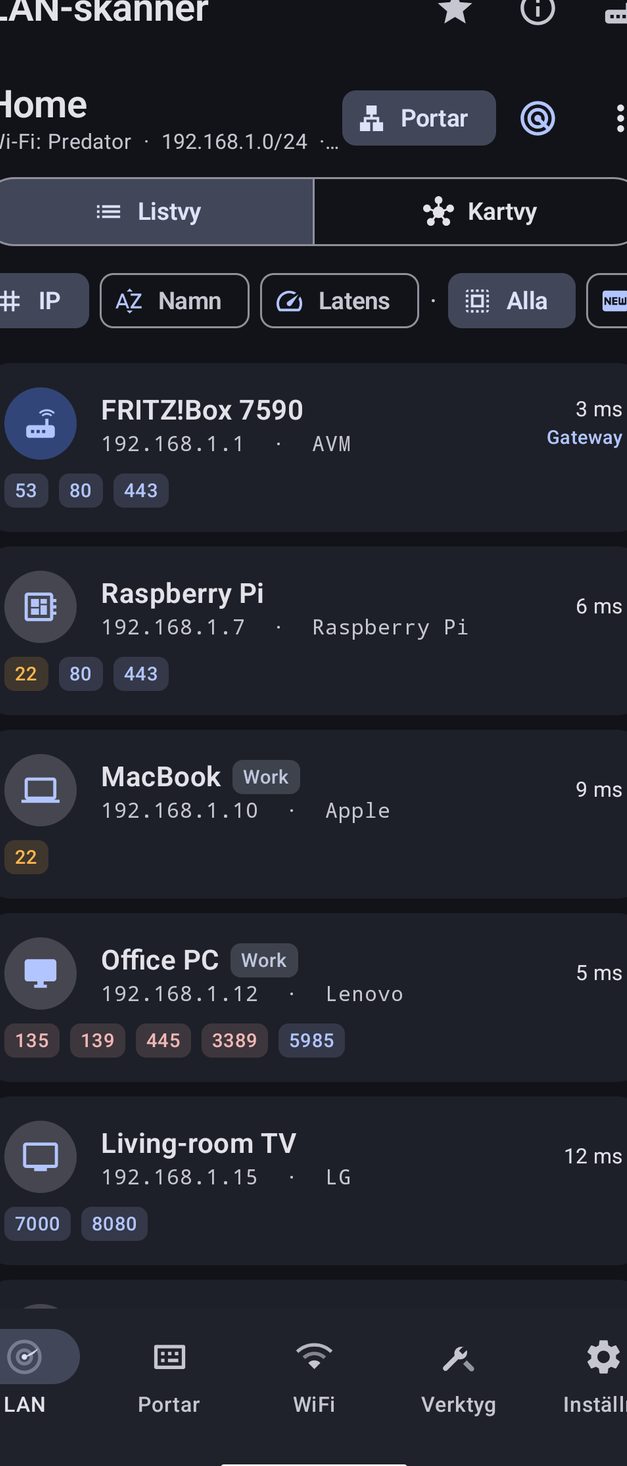
NetBlade Android — LAN-skanner: vem som finns på nätverket
01

LAN-skanner: vem som finns på nätverket

Varje enhet som svarar, med namn, IP, tillverkare och latens, gatewayen markerad som sådan, och öppna portar som piller färgade efter risk. Namngivna nätverk minns sina enheter, och dina egna etiketter («Jobb») sitter bredvid namnet.

  • Sortera på IP, namn eller latens; filtrera alla, nya eller med öppna portar
  • Växla mellan listvy och kartvy
  • Tillverkare från en inbyggd databas med cirka 40 000 MAC-prefix, offline
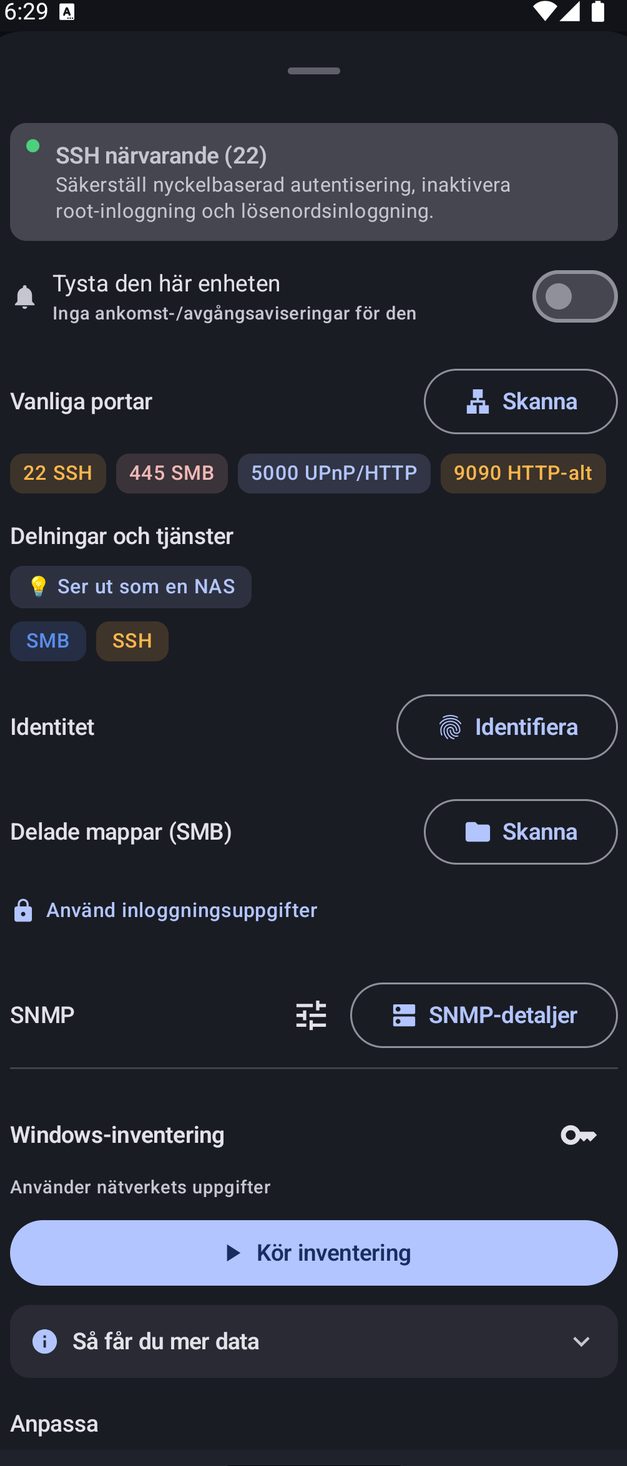
NetBlade Android — Enhetsdetaljer: vad den är och vad den exponerar
02

Enhetsdetaljer: vad den är och vad den exponerar

Varje fynd förklarar risken och vad du ska göra: SMB att begränsa, SSH att låsa ner med nycklar. Under kommer de vanliga portarna, tjänsterna enheten annonserar med en gissning om vad den är («Ser ut som en NAS»), dess identitet, dess delade mappar, SNMP-detaljer och Windows-inventeringen.

  • «Identifiera» frågar efter NetBIOS-namn, arbetsgrupp och webbserver utan att skicka något från telefonen
  • «Tysta den här enheten» tystar dess anslutnings- och frånkopplingsaviseringar
  • Varje öppen port har «Anslut»: webbläsare, inbyggd SSH, eller en lämplig app
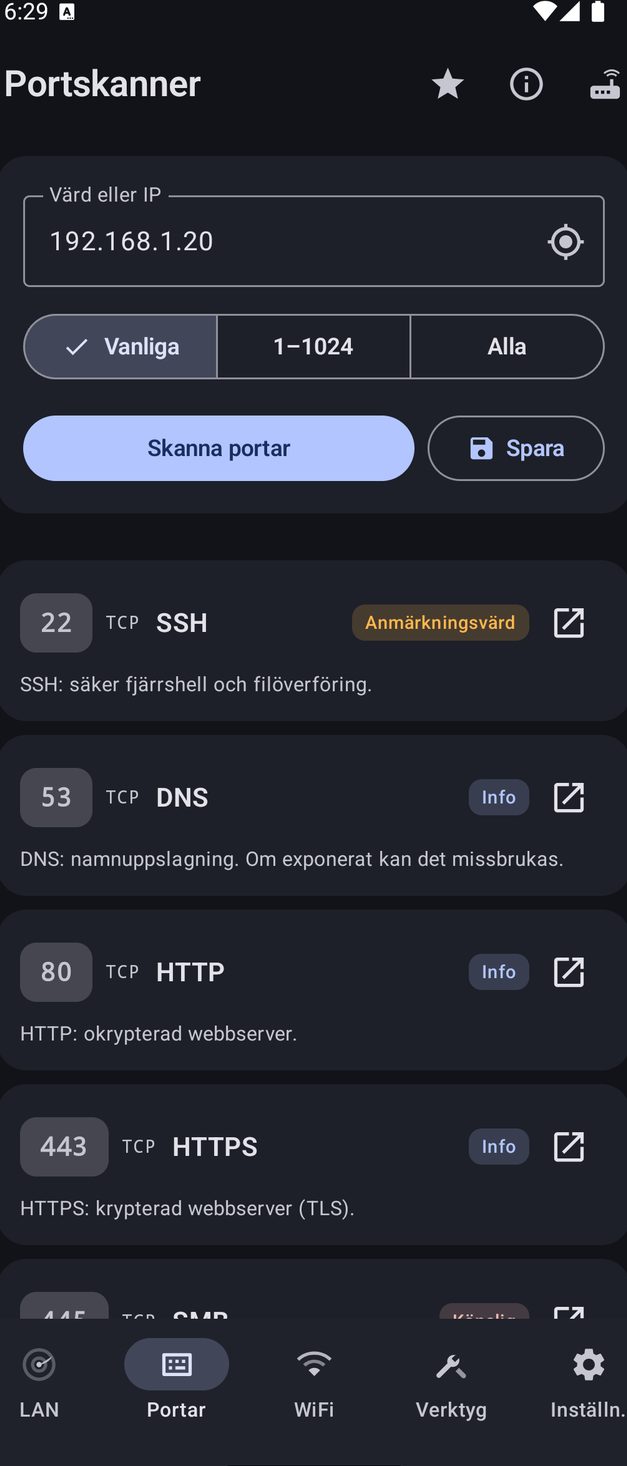
NetBlade Android — Portskanner: vilken värd som helst, även utanför ditt nätverk
03

Portskanner: vilken värd som helst, även utanför ditt nätverk

Skriv en värd eller använd gatewayen, välj de vanliga portarna, 1–1024 eller alla, och läs varje öppen port med sin tjänst, en beskrivning i klartext och en risknivå: Känslig, Anmärkningsvärd eller Info. Resultat kan sparas.

  • Tjänsthälsningar lästa där tjänsten skickar en
  • UDP-tjänster bekräftade med specifika prober: DNS, TFTP, NTP, NetBIOS, SNMP, SSDP, mDNS
  • «Sök CVE» på en upptäckt version öppnar NVD i webbläsaren
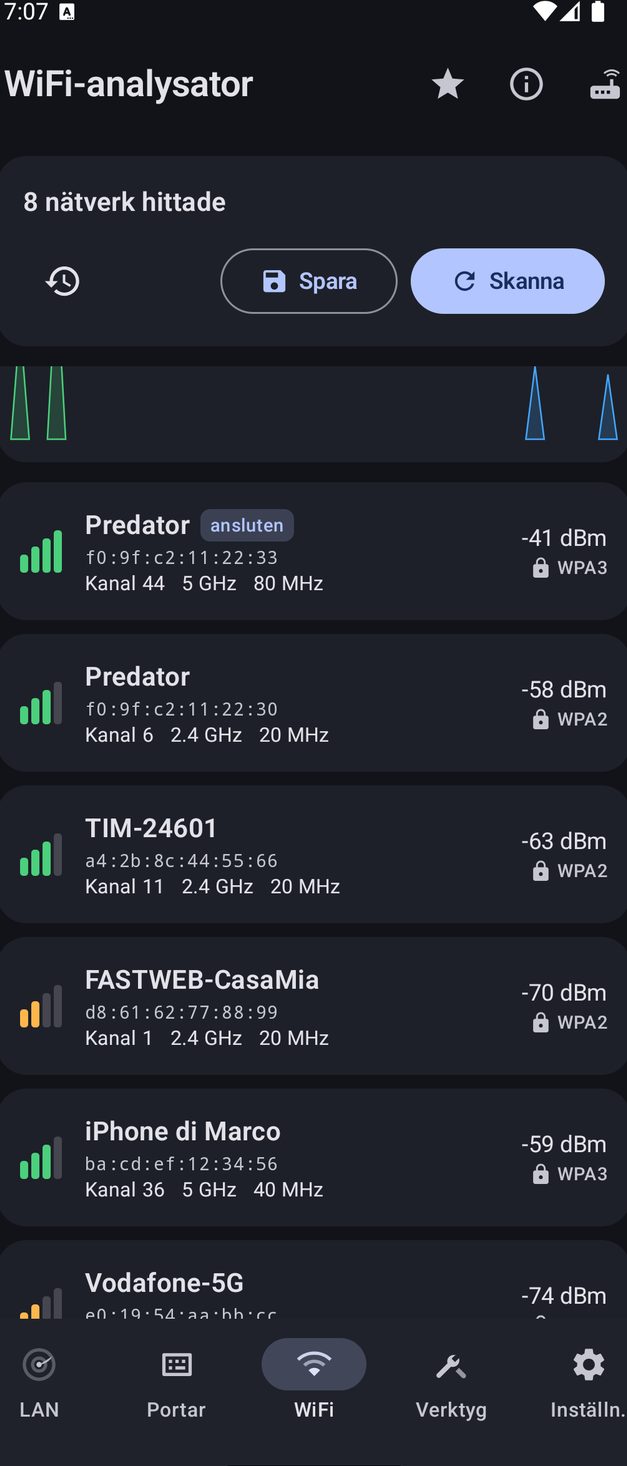
NetBlade Android — Wi‑Fi-analys: luften omkring dig
04

Wi‑Fi-analys: luften omkring dig

Närliggande nätverk med namn, BSSID, kanal, band, kanalbredd, signal i dBm och säkerhet från Öppet till WPA3, med det du är ansluten till framhävt. Skanningar kan sparas med platsen där du körde dem.

  • Diagram över kanalanvändning för 2,4 och 5 GHz
  • En kanalrekommendation: den minst upptagna, eller «redan optimal»
  • Historik för att jämföra ett kontor före och efter en ändring
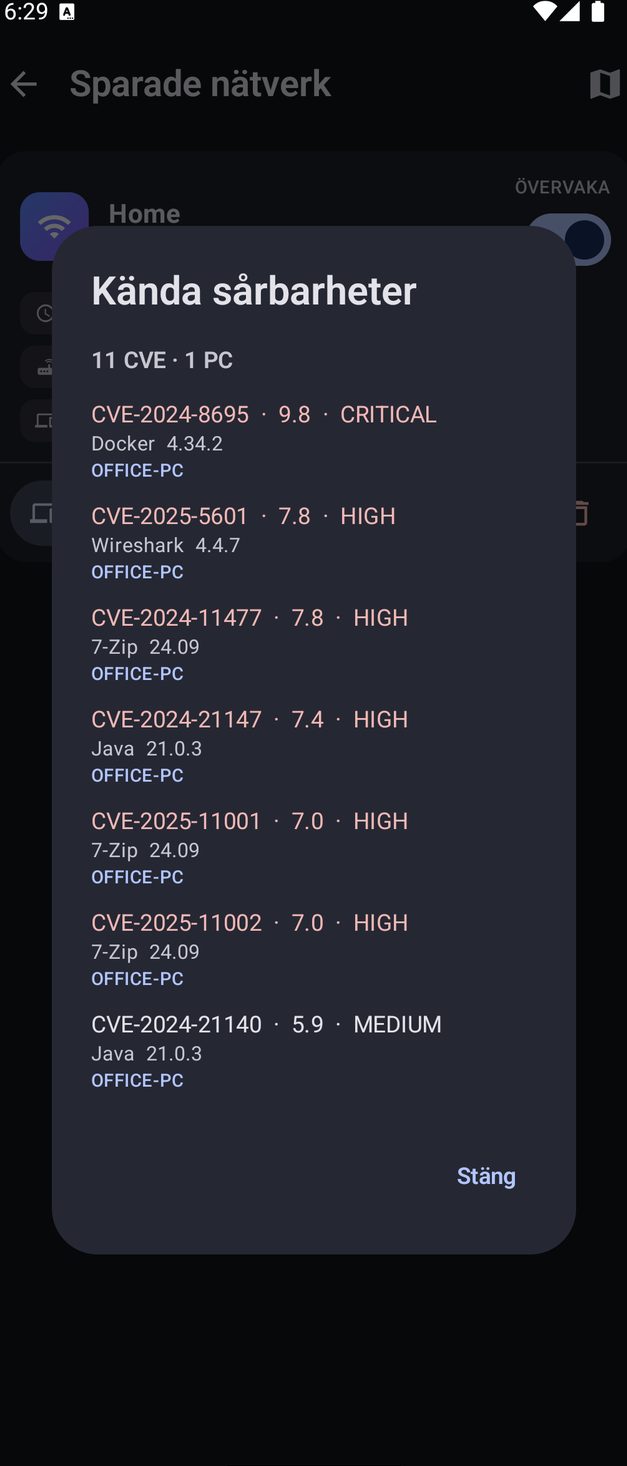
NetBlade Android — Kända sårbarheter över ett sparat nätverk
05

Kända sårbarheter över ett sparat nätverk

Det sparade nätverket sammanfattar vad dess datorer bär på: hur många CVE:er på hur många datorer, sedan var och en med poäng, allvar, program, version och maskinen den sitter på, värst först.

  • Cirka sjuttio spridda program kontrollerade på exakt version, aldrig på nyckelord
  • Bara namn och version på igenkända program lämnar telefonen, efter ditt samtycke
  • Svar cachade i en vecka
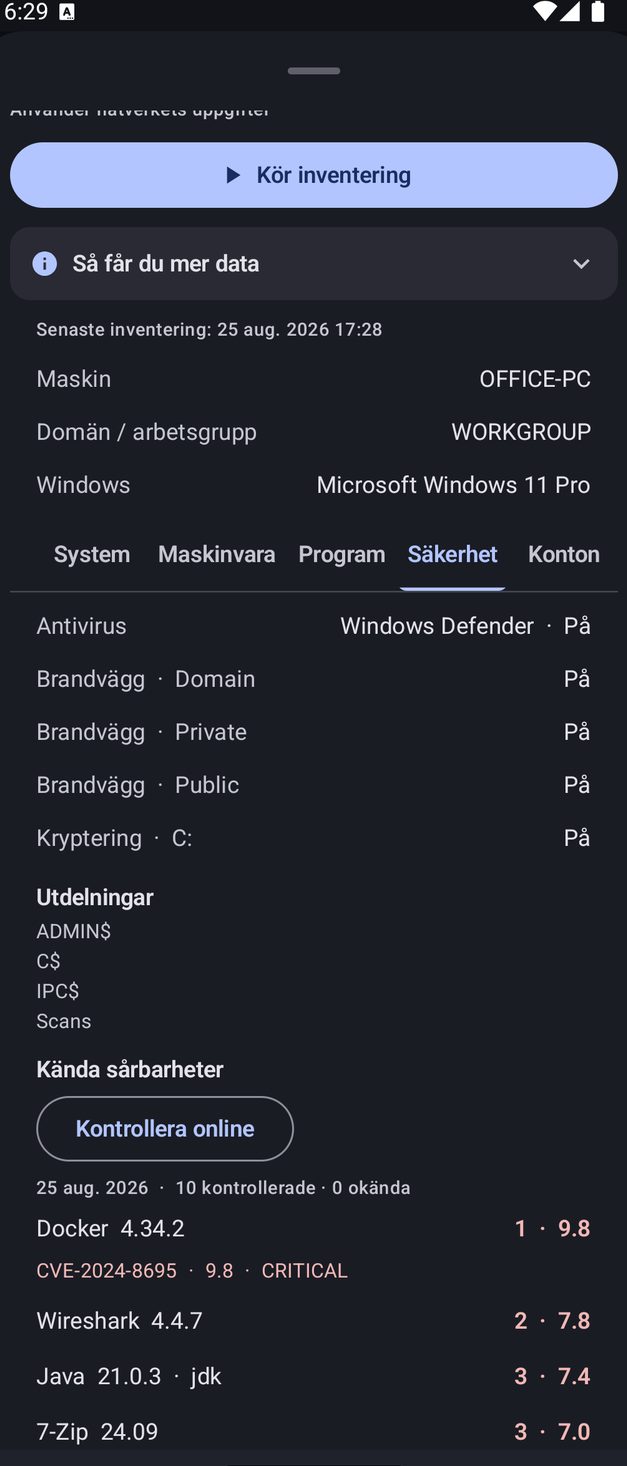
NetBlade Android — En Windows-dators försvar och brister
06

En Windows-dators försvar och brister

Inventeringens säkerhetsflik visar antiviruset, brandväggen per profil, diskkrypteringen och utdelningarna; under den listar «Kända sårbarheter» varje program med sitt CVE-antal och sin värsta poäng, med en ärlig räkning av hur många som kontrollerades och hur många som inte kändes igen.

  • Antivirus, brandvägg, BitLocker och TPM lästa över WinRM
  • «Kontrollera online» frågar NVD om den exakta versionen av varje igenkänt program
  • Aldrig avrundat uppåt till «allt klart»
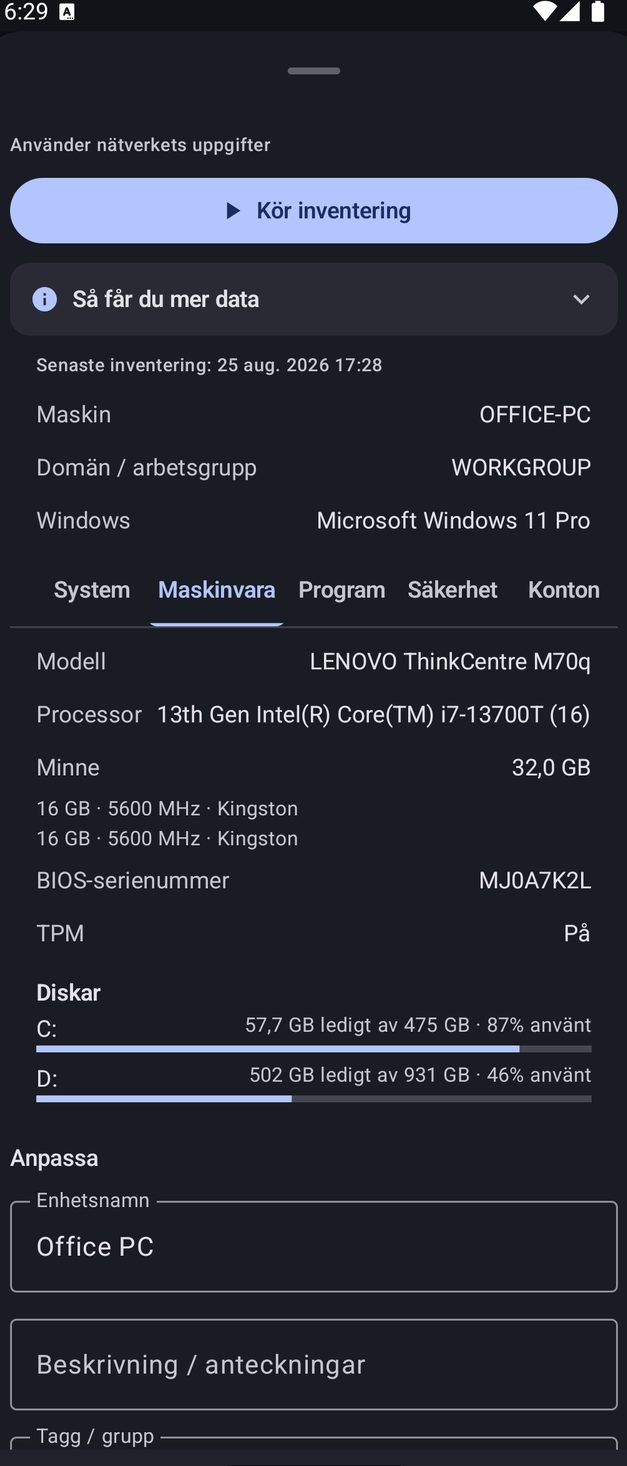
NetBlade Android — Windows-inventering, utan något installerat på datorn
07

Windows-inventering, utan något installerat på datorn

Med en lokal administratörs inloggningsuppgifter läser NetBlade datorn över fildelning och WinRM. Hårdvarufliken visar modell, processor, minnesmoduler, BIOS-serienummer, TPM och diskar med sitt lediga utrymme; System, Program, Säkerhet och Konton sitter bredvid.

  • Programversioner lästa inifrån den körbara filen
  • «Hur du får mer data» visar kommandona att köra på datorn; NetBlade kör dem inte åt dig
  • Schemalagd inventering var 6:e, 12:e eller 24:e timme på ett sparat nätverk

Vad den inte gör

  • Sedan Android 10 får appar begränsad åtkomst till ARP-tabellen: vissa MAC-adresser förblir «Ej återhämtade» om inte routern svarar på SNMP.
  • Bakgrundskontroller följer Androids batteriregler och kan komma sent; varningar och schemalagd inventering täcker bara nätverket telefonen är ansluten till.
  • Portskannern använder vanliga TCP-anslutningar, eftersom en SYN-skanning skulle kräva root; UDP täcker sju specifika tjänster, inte varje port.
  • Sju avancerade funktioner kräver en video eller köpet i appen: Windows- och Linux-inventering, sårbarhetskontrollen, export av sparade skanningar, LAN-hotskanning, routersäkerhet och SNMP-detaljer.
  • SNMP-community och inloggningsuppgifter lagras okrypterade i appens databas, och hamnar därmed i din Google-kontosäkerhetskopia.

Frågor om NetBlade för Android

Är den verkligen gratis?

Ja, med en banner ovanför navigeringsfältet. Skanning, portar, Wi‑Fi, SSH, filöverföring, övervakning och nästan varje verktyg är gratis utan villkor. De avancerade funktionerna låses upp i 24 timmar med en kort video, eller med ett köp i appen som också tar bort annonserna.

Behöver den root eller ett konto?

Nej. Allt körs med vanliga appbehörigheter, och varje behörighet efterfrågas bara när funktionen som använder den öppnas. Det finns inget konto att skapa.

Varför saknas vissa MAC-adresser?

Sedan Android 10 begränsar systemet appars åtkomst till ARP-tabellen. Om din router stöder SNMP kan NetBlade läsa dess tabell, skrivskyddat, och återhämta de MAC-adresser och tillverkare Android döljer.

Måste jag installera något på de datorer jag läser?

Nej. Windows-inventeringen använder ett lokalt administratörskonto över fildelning och, om det är aktiverat, WinRM. Linux-maskiner läses över SSH med ett skrivskyddat skript som visas för dig innan det körs.

Går mina nätverksdata någonstans?

Nej. Skanningar, enheter och inventeringar stannar i appens databas i din telefon, och det finns ingen server hos oss. Externa tjänster kontaktas bara när du använder ett verktyg som behöver dem, och sårbarhetskontrollen skickar bara namn och version på igenkända program, efter ditt samtycke.

Fungerar mitt köp på iPhone eller Windows?

Nej. NetBlade för Android, för iPhone och iPad och för Windows är oberoende produkter: de synkar inte och delar inga data, och varje köp gäller bara på sin egen butik. Ditt Google Play-köp följer ditt Google-konto på Android.