NetBlade는 중소 규모 네트워크를 관리하는 사람을 위한 네트워크 만능 도구입니다. 기기를 찾고, 포트를 점검하고, Wi‑Fi를 분석하며, 25가지가 넘는 시스템 관리자용 도구를 주머니 속에 넣어 줍니다. 이 가이드는 앱을 탭 순서대로 따라가며 각 기능이 무엇을 하는지, 어떻게 쓰는지, 어디까지 되는지를 설명합니다. 광고와 함께 무료로 제공되며, 계정이 필요 없고, 데이터는 휴대폰에 남습니다.
NetBlade는 Google Play 스토어에서 설치하며 Android 8.0 이상에서 동작합니다. 계정도 루팅도 필요 없습니다. 모든 기능이 일반 앱 권한만으로 동작합니다. 처음 실행하면 환영 화면이 나타나며, 앱은 43개 언어로 제공되고 설정에서 언어를 바꿀 수 있습니다.
사용 방법
Play 스토어에서 "NetBlade"를 검색해 설치합니다.
앱을 열고 환영 화면에서 "시작하기"를 탭합니다.
다른 언어를 쓰려면 "설정" 탭 → "언어"를 엽니다.
필요한 것
Android 8.0 이상.
제한 사항
일부 기능은 휴대폰 제조사가 앱에 허용하는 범위(ARP 테이블, ping 명령)에 따라 달라집니다. 일부 기종에서는 얻는 정보가 적지만 앱이 멈추지는 않습니다.
하단 바에는 LAN, 포트, WiFi, 도구, 설정의 다섯 탭이 있습니다. 상단에는 별표를 누른 도구가 모인 "즐겨찾기" 별, 연결 요약을 보여 주는 "내 네트워크" 아이콘, "저장된 네트워크"를 여는 라우터 아이콘이 있습니다. 각 도구 안의 "?" 아이콘은 도움말을 열고, 결과를 만드는 도구는 하단에 "공유" 버튼이 있습니다.
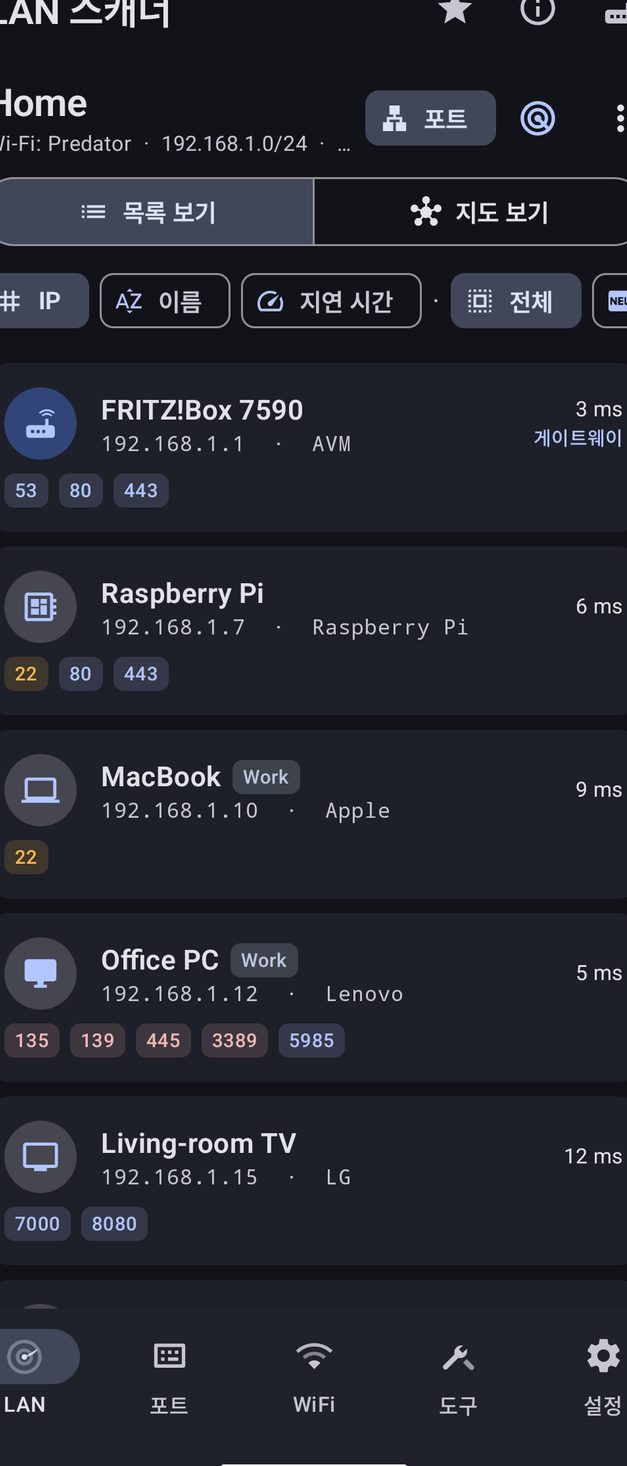
NetBlade는 연결된 서브넷의 모든 주소를 병렬로 점검하고, 각 기기의 IP, MAC과 제조사(확인 가능한 경우), 호스트 이름, 지연 시간, 역할(게이트웨이 또는 "내 기기")을 보여 줍니다. 동시에 Bonjour(mDNS)와 UPnP(SSDP)를 수신해 기기가 알리는 이름, 모델, 운영 체제를 모으고, 찾은 모든 호스트에 대해 일반 포트, 몇몇 UDP 서비스(DNS, NTP, TFTP, mDNS, NetBIOS, SNMP), NetBIOS 이름을 자동으로 확인합니다. 제조사는 약 40,000개의 MAC 접두사를 담은 내장 데이터베이스에서 찾으며 인터넷에 묻지 않습니다.
사용 방법
"LAN" 탭을 열고 레이더 아이콘("네트워크 스캔")을 탭합니다.
진행 상황을 지켜보고, 중단하려면 "중지"를 탭합니다.
스캔이 끝나면 "검사 요약"을 확인합니다. 찾은 기기, 새 기기, 소요 시간, 열린 포트, MAC이 없는 기기, "SNMP를 통한 MAC 복구" 결과가 나오며, 포트 확인이 끝나는 대로 계속 갱신됩니다.
네트워크에 이름("집", "회사" 등)을 붙이면 NetBlade가 그 기기들을 기억합니다. 처음 보는 기기에는 "신규" 배지가 붙고, 모니터링을 켤 수 있습니다. 같은 대화 상자에서 NetBlade가 라우터의 ARP 테이블을 SNMP(v1, v2c, v3)로 읽기 전용으로 읽어 Android가 숨기는 MAC을 가져오도록 할 수 있습니다.
사용 방법
"LAN" 탭 → ⋮ → "네트워크 이름 지정".
이름을 입력합니다.
알림을 받으려면 "이 네트워크 모니터링"을 켭니다.
라우터가 SNMP를 지원하면 "라우터에서 가져온 기기 (SNMP)"를 켜고 버전을 고른 뒤 커뮤니티(보통 public) 또는 v3 자격 증명을 입력합니다.
"저장"을 탭합니다. 가져온 결과가 비어 있으면 ⋮ → "SNMP MAC 조회 재시도"로 다시 시도합니다.
필요한 것
라우터의 SNMP 활성화(MAC 복구에만 필요).
위치 권한(선택): 네트워크를 "네트워크 지도"에 표시하기 위해 필요합니다.
제한 사항
통신사가 제공하는 라우터 중 상당수는 SNMP를 제공하지 않습니다.
SNMP 커뮤니티와 자격 증명은 앱 데이터베이스에 암호화되지 않은 채 저장되므로 Google 계정 백업에도 포함됩니다.
기기를 탭하면 세부 정보가 열립니다. IP, MAC, 제조사, 모델과 운영 체제(기기가 알리는 경우), 호스트 이름, 지연 시간, 역할, "처음 발견" 날짜가 표시됩니다. 상단의 두 아이콘으로 텍스트 요약을 공유하거나 QR 코드로 보여 줄 수 있습니다. 하단의 "개인 설정"에서 이름, 메모, 30가지가 넘는 종류 중 하나의 아이콘, 태그 또는 그룹을 지정합니다.
사용 방법
목록이나 지도에서 기기를 탭합니다.
보안 평가, 포트, 공유 및 서비스, 식별 정보, SNMP, 인벤토리 섹션을 차례로 봅니다.
모든 기기는 열린 포트를 바탕으로 0~100점과 "양호"부터 "치명적"까지의 등급을 받습니다. 각 항목은 위험과 조치 방법을 설명합니다. 노출된 Telnet, RDP, SMB, VNC, 네트워크 ADB, Redis, 데이터베이스와 Docker API, 평문 FTP와 HTTP, SNMP, 지나치게 넓은 공격 표면 등입니다. 배너에서 소프트웨어 버전이 드러나면 "CVE 검색" 링크가 브라우저에서 NVD 웹사이트 검색을 엽니다.
사용 방법
스캔 후 기기의 세부 정보를 엽니다.
"보안 평가"와 각 항목 아래의 조언을 읽습니다.
감지된 버전 옆의 "CVE 검색"을 탭해 알려진 취약점을 찾습니다.
제한 사항
점수는 네트워크에서 응답하는 것만을 근거로 합니다. 프로브를 버리는 기기는 "방화벽 뒤에 있을 가능성이 높음"으로 표시되며, 그 기기에 대해 말할 수 있는 것은 많지 않습니다.
기기 세부 정보에는 자동 일반 포트 확인 결과가 표시되며, "스캔" 또는 "다시 스캔"으로 다시 실행할 수 있습니다. 열린 포트마다 "연결" 메뉴가 있습니다. 웹 페이지는 브라우저에서, SSH는 NetBlade 내장 터미널에서, RDP, VNC, Telnet, FTP, SMB는 알맞은 외부 앱에서 열리며, 주소를 복사할 수도 있습니다.
사용 방법
기기 세부 정보에서 "일반 포트"로 갑니다.
열린 포트를 탭 → "연결".
"(으)로 열기" 또는 "주소 복사"를 고릅니다. 알맞은 앱이 설치되어 있지 않으면 NetBlade가 Play 스토어 검색을 제안합니다.
"공유 및 서비스"는 기기가 Bonjour와 UPnP로 알리는 내용을 보여 줍니다. "식별" 버튼은 기기에 NetBIOS 이름, 작업 그룹, 추정 운영 체제, 웹 서버를 묻고, 휴대폰 밖으로 데이터를 보내지 않고 기기 안에서 판별합니다. "공유 폴더 (SMB)"는 PC나 NAS의 공유 이름을 게스트로 또는 "자격 증명 사용"으로 나열합니다.
사용 방법
기기 세부 정보에서 "식별"을 탭합니다.
"공유 폴더 (SMB)"에서 게스트에게 보이는 공유를 확인합니다.
아무것도 보이지 않으면 "자격 증명 사용"을 탭하고 "사용자 이름(또는 DOMAIN\user)"과 "비밀번호"를 입력한 뒤 다시 시도합니다.
SNMP를 지원하는 프린터, NAS, 스위치, 라우터의 경우 "SNMP 세부정보"에 이름, 위치, 담당자, 가동 시간, 설명이 표시되고, 이어서 기기 종류별 정보가 나옵니다. 프린터는 토너, 인쇄 매수, 일련번호, NAS와 서버는 CPU, RAM, 저장 공간, 프로세스, 사용자, 스위치와 라우터는 인터페이스, 스위치 포트, VLAN, IP 주소, IP 포워딩, 그리고 하드웨어와 펌웨어입니다. 인터페이스를 탭하면 2초마다 갱신되는 실시간 트래픽 그래프가 나옵니다.
사용 방법
기기 세부 정보에서 "SNMP 세부정보"를 엽니다.
기기가 네트워크와 다른 자격 증명을 쓴다면 ⚙ 아이콘을 탭하고 "이 기기의 SNMP"를 설정합니다.
인터페이스를 탭하면 트래픽 그래프가 나옵니다.
필요한 것
기기의 SNMP 활성화.
고급 기능입니다("무료 기능과 고급 기능" 참조).
제한 사항
기기가 응답하지 않으면 "SNMP 응답 없음"이 표시됩니다. 일부 인터페이스는 트래픽 카운터를 제공하지 않습니다.
로컬 관리자 자격 증명이 있으면 NetBlade는 아무것도 설치하지 않고 Windows PC를 읽습니다. 파일 공유(SMB)로 정확한 Windows 버전과 빌드, 디스크와 여유 공간, 사용자 프로필, 공유, 로컬 관리자와 그룹, 실행 파일 안에서 읽은 버전과 함께 설치된 프로그램을 가져옵니다. PC에서 WinRM이 켜져 있으면 모델, 프로세서, 메모리, BIOS 일련번호, 마지막 부팅, 로그인한 사용자, 시계 오차, 서비스, 최근 업데이트, 로컬 계정, 시작 프로그램, 네트워크 어댑터, 그리고 방어 상태(백신과 서명, 프로필별 방화벽, BitLocker 암호화, TPM, SMB1)가 추가됩니다. 결과는 "시스템", "하드웨어", "소프트웨어", "보안", "계정"으로 나뉩니다.
사용 방법
LAN을 스캔하고 PC의 세부 정보를 엽니다. 기기가 Windows PC로 보이면 "Windows 인벤토리" 섹션이 나타납니다.
열쇠 아이콘을 탭하고 "사용자", "비밀번호", "도메인 (작업 그룹이면 비움)"을 입력합니다. 저장된 네트워크의 "이 네트워크의 Windows PC"에서 한 번에 설정해 둘 수도 있습니다.
"인벤토리 실행"을 탭합니다.
실패하면 "이유와 조치"가 원인을 설명합니다. 445 포트가 닫힘, 자격 증명 거부, 관리 공유 접근 거부 등입니다.
"데이터를 더 얻는 방법"은 PC에서 관리자 권한 PowerShell로 직접 실행할 명령을 보여 줍니다. WinRM을 켜는 winrm quickconfig와, 작업 그룹 PC에서만 필요한 New-ItemProperty -Path 'HKLM:\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System' -Name LocalAccountTokenFilterPolicy -PropertyType DWord -Value 1 -Force입니다. NetBlade가 대신 실행하지는 않습니다.
필요한 것
PC의 로컬 관리자 계정.
파일 및 프린터 공유 활성화, Windows 방화벽에서 네트워크를 개인으로 설정.
확장 데이터를 위한 WinRM(5985 포트).
고급 기능입니다.
제한 사항
작업 그룹 PC에서는 로컬 계정이 네트워크로 로그온할 때 Windows가 관리자 권한을 제거합니다. 위의 레지스트리 키(또는 기본 제공 Administrator)가 없으면 디스크와 관리자 정보가 빠집니다.
비밀번호가 없는 계정은 네트워크로 로그온할 수 없습니다.
일부 구성에서는 로컬 그룹 읽기가 제한됩니다.
WinRM은 5986이 아니라 5985 포트(NTLM 인증을 쓰는 HTTP)로 사용합니다.
Windows 자격 증명은 휴대폰에서 암호화되며 모든 백업에서 제외됩니다. 복원 후에는 다시 입력해야 합니다.
Windows 인벤토리 후 NetBlade는 인식한 프로그램(널리 쓰이는 약 70개 제품)의 정확한 버전에 대해 공개된 취약점을 NVD(National Vulnerability Database)에 조회할 수 있습니다. 가장 심각한 것부터 CVSS 점수와 NVD 항목 링크와 함께 표시됩니다. 집계는 정직합니다. 몇 개 프로그램을 확인했는지, 몇 개를 인식하지 못했는지, 데이터베이스가 응답하지 않아 몇 개를 확인하지 못했는지 보여 주며, 결코 "이상 없음"으로 뭉뚱그리지 않습니다.
사용 방법
인벤토리 후 PC의 세부 정보에서 "알려진 취약점"으로 갑니다.
"온라인 확인"을 탭합니다.
처음에는 동의 내용을 읽고 수락합니다.
CVE를 탭하면 nvd.nist.gov에서 열립니다.
필요한 것
인터넷 연결.
명시적인 동의.
고급 기능입니다.
제한 사항
휴대폰 밖으로 나가는 것은 인식된 프로그램의 이름과 버전뿐입니다. PC 이름, 전체 프로그램 목록, 자격 증명은 절대 나가지 않습니다.
NetBlade는 아무 계정으로나 SSH로 접속하며, sudo도 쓰기 작업도 없이 시작 전에 미리 보여 주는 읽기 전용 스크립트 하나만 실행합니다. 배포판, 커널, 아키텍처, 가상화, SELinux 또는 AppArmor, 방화벽, 패키지 관리자와 설치된 패키지, 수신 대기 포트, 컨테이너, 대기 중인 업데이트와 그중 보안 업데이트 수를 수집합니다.
사용 방법
SSH에 응답하는 호스트의 세부 정보를 열고 "Linux 인벤토리"로 갑니다.
열쇠 아이콘을 탭하고 "사용자 이름"과 "비밀번호"를 입력하거나, "개인 키 (선택)"를 "키 암호구절"과 함께 붙여 넣습니다.
"NetBlade가 이 컴퓨터에서 실행하는 것"을 읽고 읽기를 시작합니다.
필요한 것
실행 중인 SSH 서버와 사용자 계정.
고급 기능입니다.
제한 사항
root 권한이 필요한 정보(포트 뒤의 프로세스, 전체 방화벽 규칙, 하드웨어 데이터)는 비어 있습니다.
첫 연결 이후 서버의 호스트 키가 바뀌었으면 NetBlade는 자격 증명을 보내기 전에 멈춥니다.
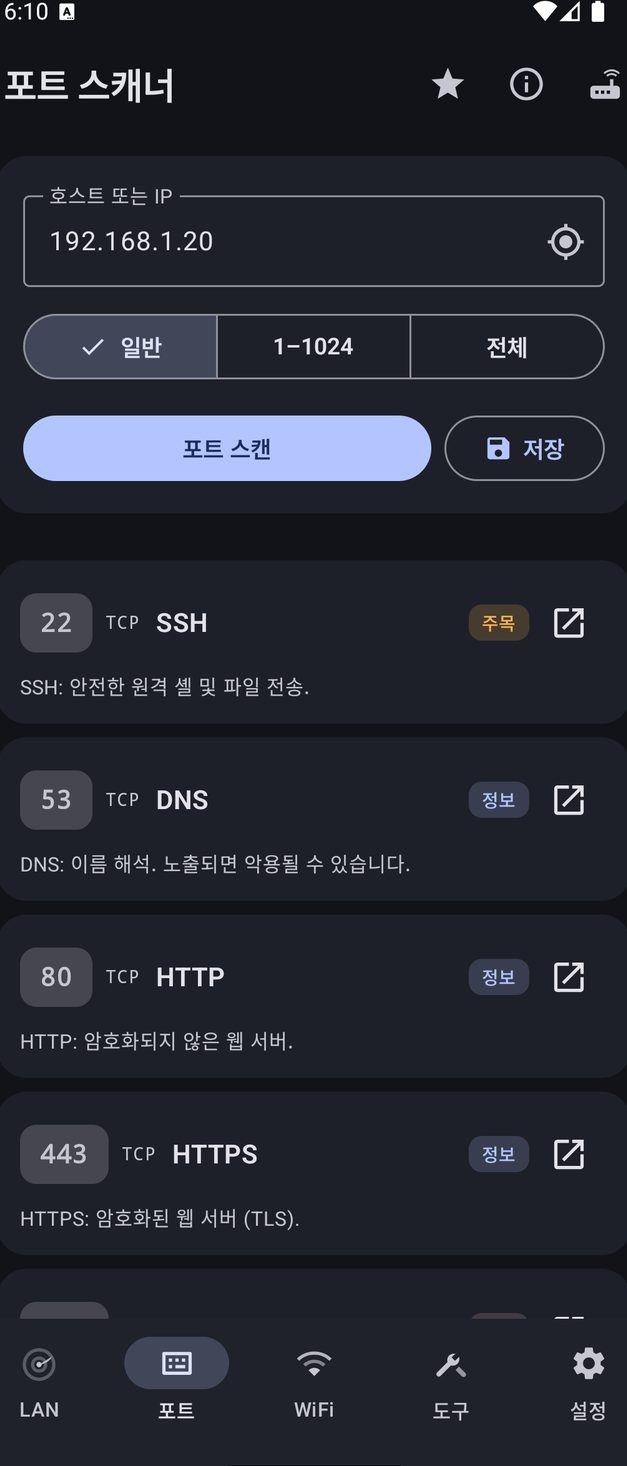
호스트의 TCP 포트를 점검하고, 열린 포트마다 서비스 이름, 쉬운 설명, 위험 수준("민감", "주목", "정보")을 보여 줍니다. 서비스 인사말(웹 서버와 페이지 제목, SSH, FTP, SMTP 배너 등)도 읽으며, 마지막에 전용 프로브로 확인한 UDP 서비스(DNS, TFTP, NTP, NetBIOS, SNMP, SSDP, mDNS)를 추가합니다.
사용 방법
"포트" 탭을 엽니다.
"호스트 또는 IP"(예: 192.168.1.1)를 입력하거나 "게이트웨이 사용"을 탭합니다.
범위를 고릅니다. "일반"(카메라, NAS, 관리 패널, 데이터베이스, 산업용 시스템을 다루는 엄선된 약 120개 포트), "1–1024"(일반 포트 포함), "전체"(1–65535, 더 느림).
주변 Wi‑Fi 네트워크를 SSID(또는 "숨김 네트워크"), dBm 단위 신호, 채널, 대역(2.4, 5, 6 GHz), 채널 폭, 보안(개방, WEP, WPA, WPA2, WPA3, WPS 표시)과 함께 나열하고 현재 연결된 네트워크를 강조합니다. 2.4 GHz와 5 GHz에 대해서는 "채널 사용 현황"을 그리고 "채널 추천"을 제공합니다. 가장 한가한 채널이거나 "이미 최적"이라는 판정입니다.
사용 방법
"WiFi" 탭을 엽니다.
"스캔"을 탭하고, 처음에는 권한을 허용합니다.
목록과 채널 차트를 살펴봅니다.
"저장"을 탭하면 스캔을 실행한 장소와 함께 보관됩니다.
필요한 것
Wi‑Fi 켜짐.
위치 권한, Android 13 이상에서는 "근처 Wi‑Fi 기기"도 필요.
제한 사항
6 GHz 네트워크는 목록에 나타나지만 차트와 채널 추천은 2.4 GHz와 5 GHz만 다룹니다.
서버, 스위치, 라우터에 접속하는 대화형 SSH 터미널로, 호스트 저장, Tab 자동 완성, 한 번 탭으로 실행하는 빠른 명령을 제공합니다. 첫 연결 때 서버 키를 기억하고, 나중에 키가 바뀌면 연결을 거부합니다.
사용 방법
"도구" → "SSH" → "새 연결".
"호스트", "포트", "사용자 이름", "비밀번호"와 원하면 "라벨(선택 사항)"을 입력하고, "이 연결 저장"과 원하면 "비밀번호 기억"을 체크합니다.
"연결"을 탭하고 명령 입력란에 입력한 뒤 "보내기"를 탭합니다. "자동 완성"은 Tab 역할을 합니다.
빠른 명령을 쓰세요. Linux 세트(uptime, df -h, free -h, ss -tulpn, systemctl --failed…)와 Cisco 스타일 "스위치 / 라우터" 세트(show version, show interfaces status, show vlan brief…)가 있습니다. 모두 읽기 전용이며, "실행하기 전에 편집"으로 수정할 수 있습니다.
저장된 호스트의 메뉴에서 "홈 화면에 추가"를 누르면 바로가기가 만들어집니다.
기기의 열린 22 포트에서 "연결"을 누르면 터미널이 바로 열립니다.
제한 사항
터미널에서는 비밀번호(키보드 대화형 포함)로 로그인합니다. 개인 키 로그인은 Linux 인벤토리에서만 가능합니다.
연결된 네트워크에 측정 가능한 항목만으로 0~100점과 등급 문자를 매깁니다. Wi‑Fi 암호화와 WPS, 라우터(공장 기본 자격 증명, 비밀번호 없는 관리 페이지, UPnP로 열린 포트), 인터넷에서 보이는 공인 IP의 모습(접근 가능한 포트와 알려진 취약점), DNS의 정직성, TLS 무결성입니다. "점수를 깎는 항목"을 각각의 해결책과 함께 나열하고, 측정하지 못한 영역은 "측정 안 됨"으로 표시합니다. "카드 공유"는 네트워크를 식별할 수 있는 정보가 없는 이미지를 만듭니다.
사용 방법
"도구" → "네트워크 점수" → "실행".
항목을 읽고 제안된 해결책을 적용합니다.
원하면 "카드 공유"를 합니다.
제한 사항
라우터를 점검하기 위해 관리 페이지에 흔한 공장 기본 로그인 몇 가지를 자동으로 시도합니다. 직접 관리하는 네트워크에서 실행하세요.
외부에서 무엇이 보이는지 알아내기 위해 공인 IP가 Shodan InternetDB(internetdb.shodan.io)와 ipinfo.io로 전송됩니다.
호텔이나 공항처럼 직접 관리하지 않는 네트워크에 대해 "이 네트워크는 안전한가요?"에 답합니다. "외부 노출"(인터넷이 이미 내 주소에 대해 알고 있는 것), "DNS 무결성"(리졸버가 잘 알려진 이름에 정직하게 답하는지), "TLS 가로채기"(누군가 나가는 트래픽을 복호화하는지)를 확인합니다. 아무것도 스캔하거나 공격하지 않습니다.
사용 방법
"도구" → "낯선 네트워크 점검" → "실행".
세 가지 점검 결과를 읽습니다.
제한 사항
네트워크가 테스트 연결을 차단하는 경우처럼 각 점검이 "확인할 수 없음"으로 끝날 수 있습니다.
연결된 네트워크의 전형적인 문제를 찾습니다. 개방형 Wi‑Fi, WEP, 구형 WPA나 WPS 활성화, 가능한 "이블 트윈"(내 네트워크를 흉내 내는 네트워크), 주변의 안전하지 않은 네트워크, 그리고 같은 MAC이 여러 주소에 있거나 게이트웨이 스푸핑(중간자 공격)이 의심되는 등의 ARP 이상입니다.
사용 방법
"도구" → "LAN 위협 검사" → "네트워크 분석".
필요한 것
Wi‑Fi 부분을 위한 Wi‑Fi 켜짐과 위치 권한.
고급 기능입니다.
제한 사항
ARP 분석은 Android가 앱에 보여 주는 이웃 테이블 범위에 달려 있으며, Android 10부터 제한됩니다.
연결된 셀과 인접 셀을 보여 줍니다. 통신사, 대역, 채널, 주파수, 신호, 품질, 지역 코드, 셀 ID, 물리 셀 ID, 로밍 여부와 함께, 연결이 "종량제"인지, "데이터 절약"이 켜져 있는지, 휴대폰 부팅 이후 수신·송신한 트래픽도 표시합니다. 아무것도 전송하지 않습니다.
비밀번호의 강도("매우 약함"부터 "매우 강함"까지), 엔트로피 비트, 예상 해독 시간을 평가합니다. "Have I Been Pwned에서 확인"은 비밀번호를 보내지 않고도 알려진 유출 사고에 포함되었는지 알려 줍니다. 휴대폰 밖으로 나가는 것은 SHA‑1 지문의 앞부분뿐입니다(k-익명성).
이름을 붙인 네트워크 목록으로, 기기 수, 모니터링 상태, 인벤토리를 읽은 PC와 거부한 PC 수, 알려진 취약점 요약("N CVE · M PC", 각 취약점이 있는 컴퓨터 포함)이 표시됩니다. 네트워크마다 공용 자격 증명과 예약 인벤토리를 설정합니다.
사용 방법
상단 바의 라우터 아이콘("저장된 네트워크")을 탭합니다.
"내 기기"에서 기억된 기기를 보고 "지우기"로 제거합니다.
편집 화면에는 이름, "이 네트워크 모니터링", "앱을 열 때 이 네트워크 검사", "라우터에서 가져온 기기 (SNMP)", "이 네트워크의 Windows PC"(모든 PC용 자격 증명), "이 네트워크의 Linux 컴퓨터"(공용 SSH 자격 증명), "예약 인벤토리"("꺼짐" 또는 6, 12, 24시간마다)가 있습니다.
상단의 지도 아이콘은 위치를 알고 있는 네트워크를 담은 "네트워크 지도"를 엽니다.
필요한 것
이름을 붙인 네트워크 최소 1개("LAN" 탭 → ⋮ → "네트워크 이름 지정").
제한 사항
예약 인벤토리는 그 시점에 휴대폰이 연결된 네트워크에서만 동작합니다. 여러 네트워크에 서로 다른 주기를 설정하면 가장 짧은 주기가 적용됩니다.
NetBlade는 모니터링이 켜진 저장된 네트워크를 정기적으로 스캔해 새 기기를 알려 주고, 원하면 알려진 기기의 접속과 이탈도 알려 줍니다. 우선순위가 높은 "보안 알림"은 새 기기가 카메라로 보이거나 위험한 서비스를 노출할 때 울립니다. 인터넷 연결 상태와 "호스트 모니터" 호스트의 상태도 기록하며, 예약 인벤토리를 쓰면 PC의 방어 기능이 약해졌을 때(백신, 방화벽, 암호화 꺼짐, 새 관리자, 디스크 용량 부족) 알려 줍니다.
일어난 일을 시간순으로 보여 줍니다. 새 기기, 기기의 접속과 이탈, 호스트 작동과 중단, 인터넷 끊김과 복구, 네트워크 연결, 그리고 인벤토리를 실행한 PC의 이벤트(인벤토리 거부, 새 로컬 관리자, 디스크 용량 부족, 밀린 보안 업데이트, 방화벽·백신·암호화 꺼짐, 새 공유, 새 시작 항목, 계정 활성화, 새 수신 대기 포트)입니다.
"백업 내보내기"는 모든 데이터(스캔, 네트워크, 기기, 설정)를 파일로 저장하고, "파일에서 복원"은 예를 들어 다른 휴대폰에서 이를 되돌립니다. "자동 백업"은 선택한 폴더에 매일, 3일마다, 매주 알아서 백업하고, 정한 수만큼 사본을 보관하며, 마지막 백업 결과를 보여 줍니다.
사용 방법
"설정" → "백업 및 복원" → "백업 내보내기".
복원하려면 "파일에서 복원"에서 파일을 고르고 확인합니다. 현재 데이터가 모두 대체되고 앱이 다시 시작됩니다.
자동 백업은 "폴더 선택" 후 "주기"와 "보관할 최대 백업 수"를 설정합니다.
제한 사항
Windows, SSH, FTP 비밀번호는 백업 파일에 들어가지 않으므로 복원 후 다시 입력해야 합니다. SNMP 자격 증명은 포함됩니다.
43개 언어 중 앱 언어를 고르거나 "시스템 기본값"을 유지하고, 테마는 "시스템", "밝게", "어둡게" 중에서, Android 12 이상에서는 "동적 색상 (Material You)" 또는 "강조 색상"을 고릅니다. 그 아래에서 스캔을 조정합니다. LAN은 ping 제한 시간(100–2000 ms), 병렬 처리(8–128 스레드), 역방향 DNS, 제조사 조회, 포트는 연결 제한 시간(100–1500 ms)과 기본 범위, 내보내기는 기본 CSV 또는 JSON 형식입니다. "보관함 비우기"는 저장된 스캔을 모두 삭제합니다.
사용 방법
"설정"을 열고 "언어", "모양", "LAN 스캔", "포트 스캔", "내보내기", "데이터"를 차례로 봅니다.
제한 사항
제한 시간을 줄이고 스레드를 늘리면 스캔이 빨라지지만 응답이 느린 기기를 놓칠 수 있습니다.
홈 화면에 NetBlade를 열고 LAN 스캔을 시작하는 "빠른 스캔" 위젯과, 로컬 IP, 서브넷, 게이트웨이, DNS, 공인 IP를 보여 주는 "네트워크 정보" 위젯을 추가할 수 있습니다. 네트워크 정보 위젯은 네트워크가 바뀔 때, 30분마다, 탭할 때 갱신됩니다. 빠른 설정에는 "빠른 스캔" 타일이 있고, 저장된 SSH와 FTP 연결은 바로가기로 만들 수 있습니다.
고급 기능은 7가지입니다. "Windows 인벤토리", "Linux 인벤토리", "취약점 검사"(프로그램의 CVE), "저장된 스캔" 내보내기, "LAN 위협 검사", "라우터 보안", "SNMP 세부정보"입니다. 잠금 해제하지 않은 상태에서 이 중 하나를 열면 NetBlade가 아래 두 가지 방법을 제안합니다.
일부 도구는 내 연결이 밖에서 어떻게 보이는지 외부에 물어야 하며, 그 도구를 쓸 때만 그렇게 합니다. ipinfo.io는 "인터넷", "내 네트워크", "네트워크 정보" 위젯, "네트워크 점수", "낯선 네트워크 점검"에서 공인 IP를 받고, "트레이스라우트 지도"에서는 홉의 공인 IP도 받습니다. Shodan InternetDB(internetdb.shodan.io)는 "네트워크 점수"와 "낯선 네트워크 점검"에서 공인 IP를 받으며, 이 두 도구는 cloudflare.com, dns.google, one.one.one.one에 테스트 연결도 엽니다.
"속도 테스트"는 켜 둔 경우 자동 측정을 포함해 Cloudflare 서버(speed.cloudflare.com)와 테스트 트래픽을 주고받습니다. 지도는 보고 있는 타일을 OpenStreetMap에서 내려받습니다. ping, SSH, 파일 전송, 인증서, "호스트 모니터"의 대상으로 지정한 호스트는 자신에게 보내진 일반 트래픽을 받습니다.
광고가 표시되는 경우 Google AdMob은 Google의 규칙과 내가 한 동의에 따라 광고 식별자를 받으며, 동의는 "개인정보 옵션"에서 바꿀 수 있습니다. "광고 제거"를 구매하면 구매와 그 확인은 Google Play를 거치며, 이후 광고는 더 이상 로드되지 않습니다.
기억하도록 선택한 Windows, SSH, FTP 비밀번호는 Android Keystore로 암호화되며, 백업을 포함해 휴대폰 밖으로 절대 나가지 않습니다. SMB 공유 목록을 볼 때 쓰는 자격 증명은 메모리에만 머뭅니다. 반면 SNMP 커뮤니티와 자격 증명은 데이터베이스에 암호화되지 않은 채 저장되므로, 복원하면 다시 입력하지 않아도 돌아옵니다.