NetBlade
Windows

Windows 10 和 11 · 网络资产盘点与 IT资产管理

你负责的每间办公室,都在一台电脑上。

NetBlade Windows 版是一款面向 IT 顾问和小微企业的入门级网络资产盘点与 IT资产管理工具。它能发现每台设备,用你的凭据读取 Windows 电脑、Linux 服务器和网络设备,不在它们上面安装任何东西,并告诉你先修什么。然后它为业主写好报告,印上你的 Logo。

价格
49.99 €每年

或每月 6.99 €,或以你所在地货币计的等值价格

首次订阅可通过 Microsoft Store 免费试用 7 天

NetBlade Windows — 仪表板:一页看清你所有网络的状态

适合谁

手上有很多客户的 IT 顾问

你扫描的每个网络都会成为一个站点,按网关识别,你可以用客户的名字给它命名。每个客户都有自己的设备、历史、凭据和报告,并且用同样的 17 条规则检查每个客户的安全状况。

没有 IT 部门的小型办公室

诊所、门店、十个人的办公室。你会得到一份清单:插在网络上的有什么,哪些电脑没有杀毒软件或已停止更新,以及先做什么,全用大白话说明。

负责资产台账的人

名称、类型、标签、备注和你自己的字段(资产编号、楼层、合同)都归你所有:任何扫描都不会覆盖它们。型号、序列号、程序和磁盘直接来自机器本身,并可导出为 CSV 或 PDF。

逐屏介绍

应用一览

来自应用的真实界面,按菜单顺序排列。截图是意大利语界面;应用支持与本网站相同的十二种语言。

NetBlade Windows — 仪表板:一页看清你所有网络的状态
01

仪表板:一页看清你所有网络的状态

顶部的磁贴统计设备数、深度读取过的机器、待修复事项、合规情况和受监视的目标。下方的「优先处理」按评分列出最紧急的问题及其所在设备:已停止支持的操作系统、开放的 Telnet、所有人都能写入的共享、仍在使用出厂团体名的 SNMP。

  • 一行覆盖率说明有多少台机器从未被读取过,因为未读取的设备无法报告问题
  • 「过去七天」:新设备、新开放的端口、变更的程序、被关闭的防护
  • 代理的上次运行时间和漏洞数据源的时效,让平静的一周与无人监视的一周区分开来
NetBlade Windows — 设备:以表格形式呈现的资产清单
02

设备:以表格形式呈现的资产清单

见过的每台设备,包括安全评分、IP、名称、类型、操作系统、MAC 和制造商。点击表头排序,自选列,搜索所有字段并按站点筛选;「深度清单」「Ping」「导出 CSV」和「导出 PDF」都在工具栏上。

  • 支持组合条件的高级筛选,可保存为视图
  • 一次批量编辑多行:类型、备注、标签、静音告警、自定义字段
  • 每次扫描后,MAC 相同的重复项会自动合并
NetBlade Windows — 漏洞:哪个更新能修复什么
03

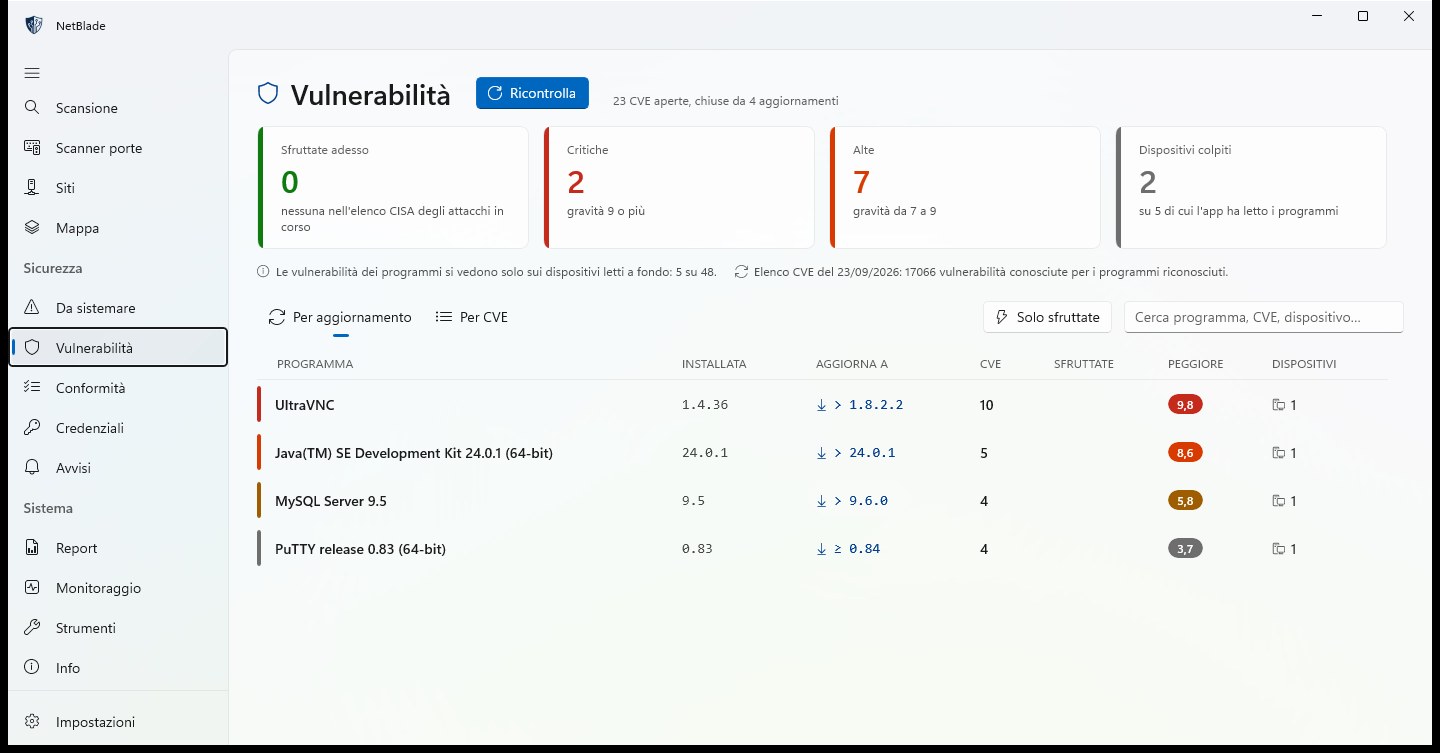
漏洞:哪个更新能修复什么

已安装程序的已知 CVE,按精确版本匹配。「按更新」视图列出每个程序的已安装版本、应更新到的版本、可修复的 CVE 数量和最高评分;磁贴统计正被利用的漏洞、严重和高危漏洞以及受影响的设备。

  • 列入 CISA 正被利用漏洞清单的排在最前
  • 页面会说明读取了多少台设备的程序:没有消息不等于安全
  • 在本机与签名数据源比对:程序名称和版本从不离开电脑
NetBlade Windows — 合规:17 条基线规则,逐台设备检查
04

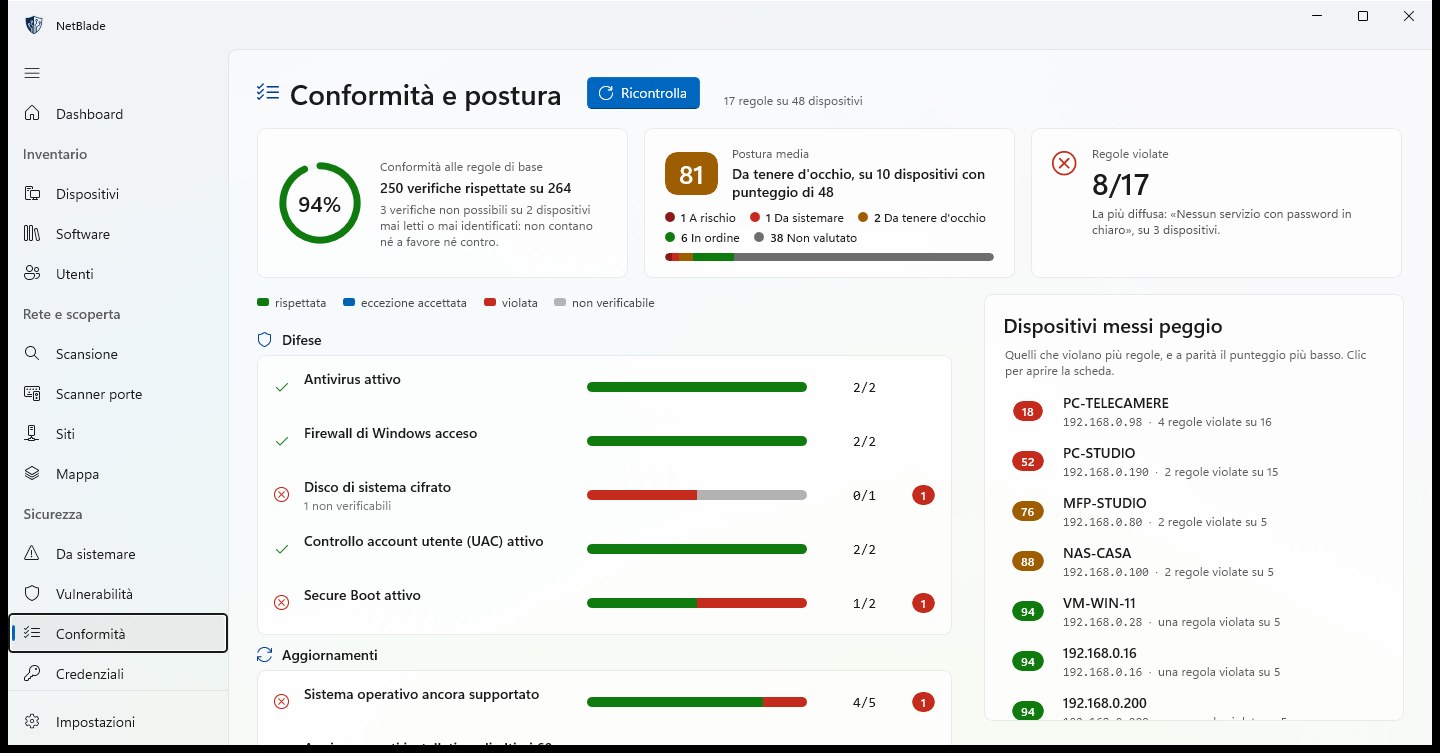
合规:17 条基线规则,逐台设备检查

杀毒软件已开启、防火墙已开启、系统盘已加密、UAC、安全启动、受支持的操作系统、近期更新,以及另外十条规则,分为防护、更新、访问和网络四组,以 CIS Controls v8 IG1 为参考。你可以看到通过检查的比例、平均安全状况、被违反的规则以及状况最差的设备。

  • 每条规则显示通过、违反、已接受的例外或无法检查
  • 无法检查的设备既不加分也不扣分
  • 接受的风险作为例外记录在案,并出现在合规报告中
NetBlade Windows — 拓扑图:网络实际是怎么连的
05

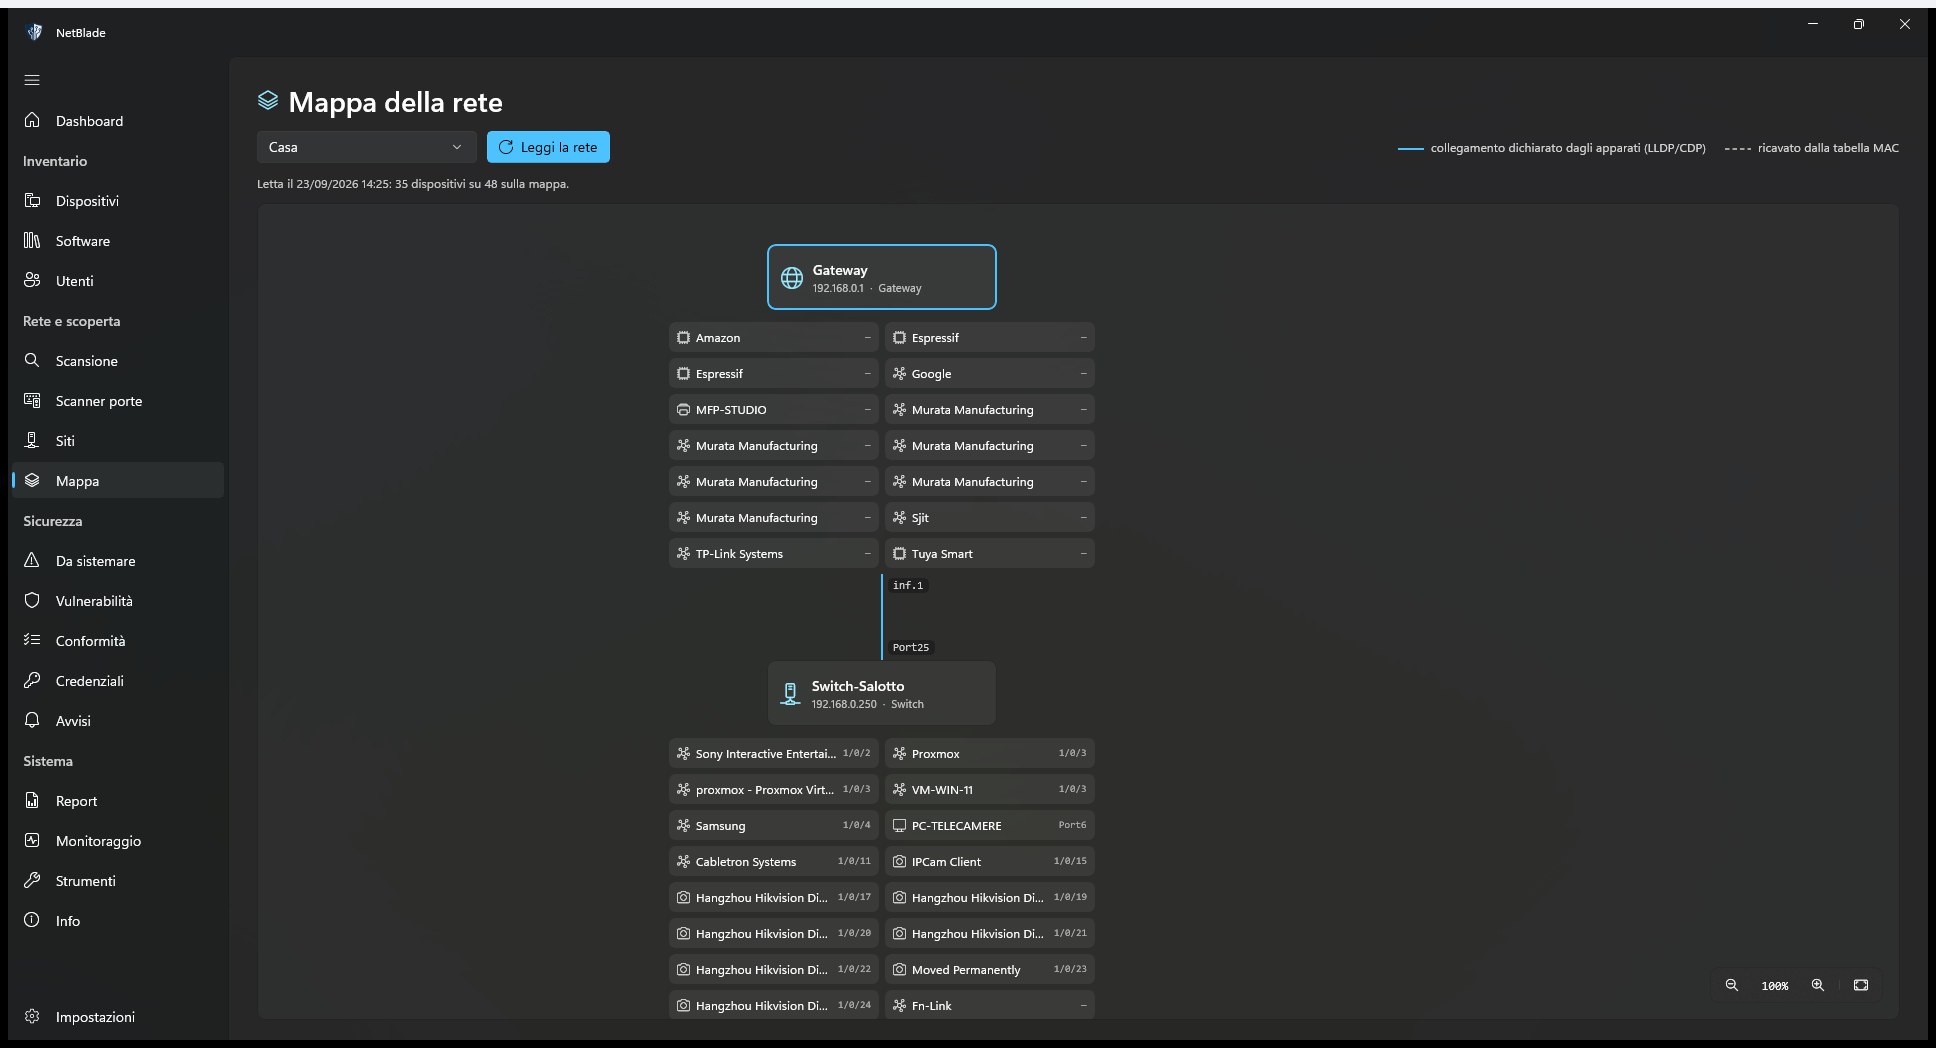
拓扑图:网络实际是怎么连的

NetBlade 通过 SNMP 询问交换机、路由器和接入点哪个端口连着什么,并把结果画出来:网关、其后的交换机,以及每个端口上的设备。图例会区分设备自己声明的连接(LLDP、CDP)和根据 MAC 表推断出的连接。

  • 每个站点一张图,用「读取网络」重新读取
  • 点击节点即可打开设备卡片
  • 它会说明能在图上定位多少台设备,并列出无法定位的设备
NetBlade Windows — 端口扫描器:TCP、UDP,以及一个说明理由的评分
06

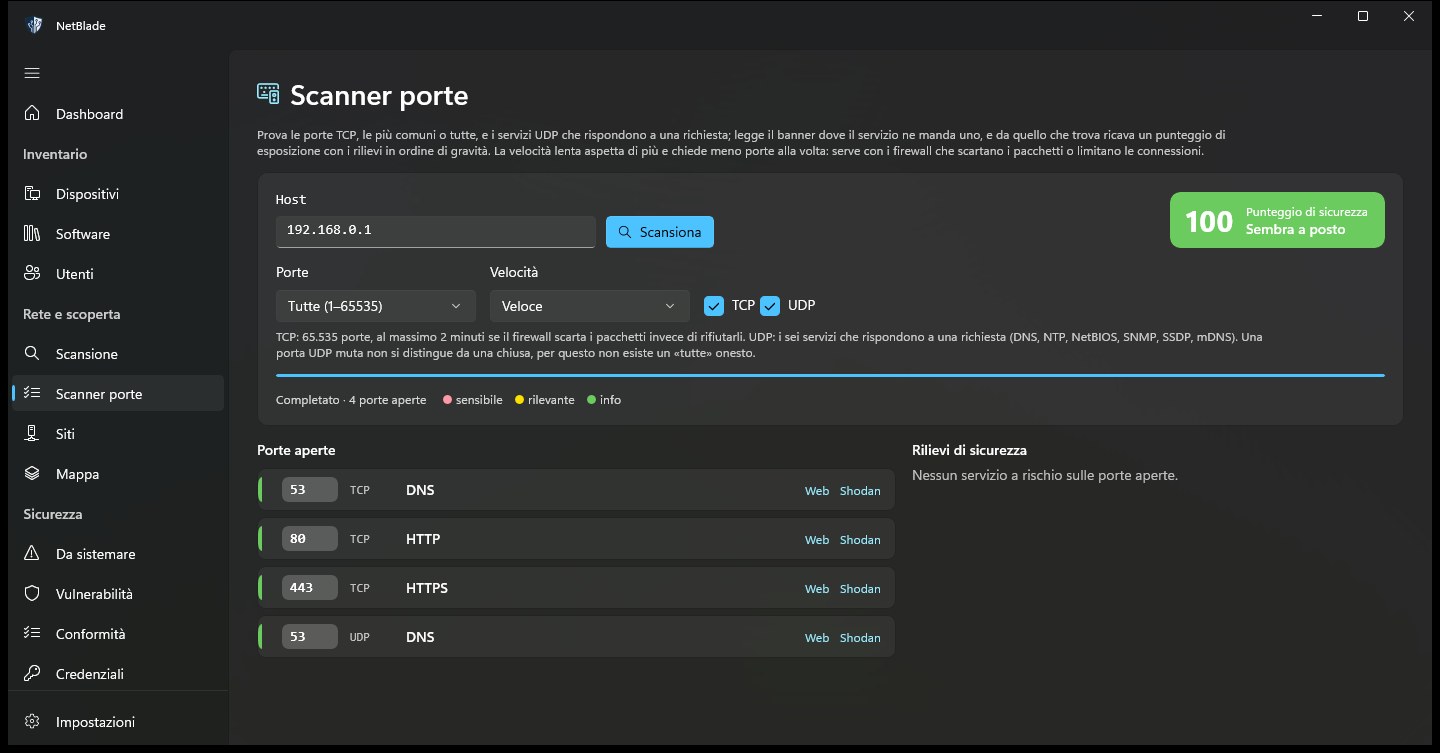
端口扫描器:TCP、UDP,以及一个说明理由的评分

输入主机,扫描最常用的 118 个 TCP 端口或全部 65,535 个端口,外加六种会响应请求的 UDP 服务。每个开放端口都附有服务名称和风险颜色,扫描结束时给出安全评分,并按严重程度列出发现的问题。

  • 「慢速,更准确」模式,适用于丢弃数据包而非拒绝的防火墙
  • 服务发送横幅时会读取横幅
  • 可直接打开 Web 端口或在 Shodan 上查询该地址
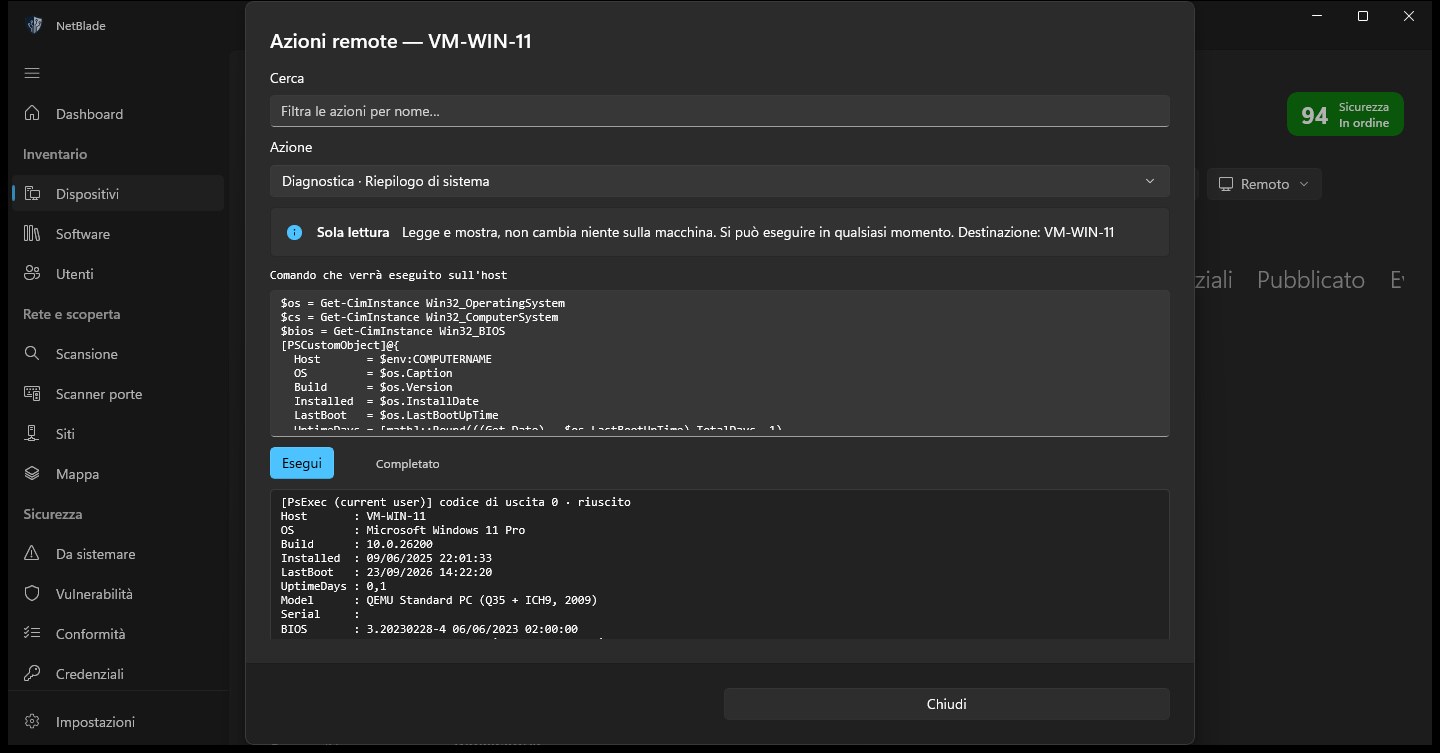
NetBlade Windows — 远程操作:约 150 项,命令一目了然
07

远程操作:约 150 项,命令一目了然

从可搜索的目录中选择一项操作(诊断、网络、防火墙、服务、通过 winget 管理软件、本地账户、Defender、BitLocker、重启等),在运行前阅读确切的 PowerShell 脚本。输出结果会在同一窗口返回。

  • 每项操作都标明是只读、修改设置还是关键操作
  • 会做出更改的操作需要明确确认
  • 通过 WinRM 或 PsExec 运行,需要 Windows 管理员凭据
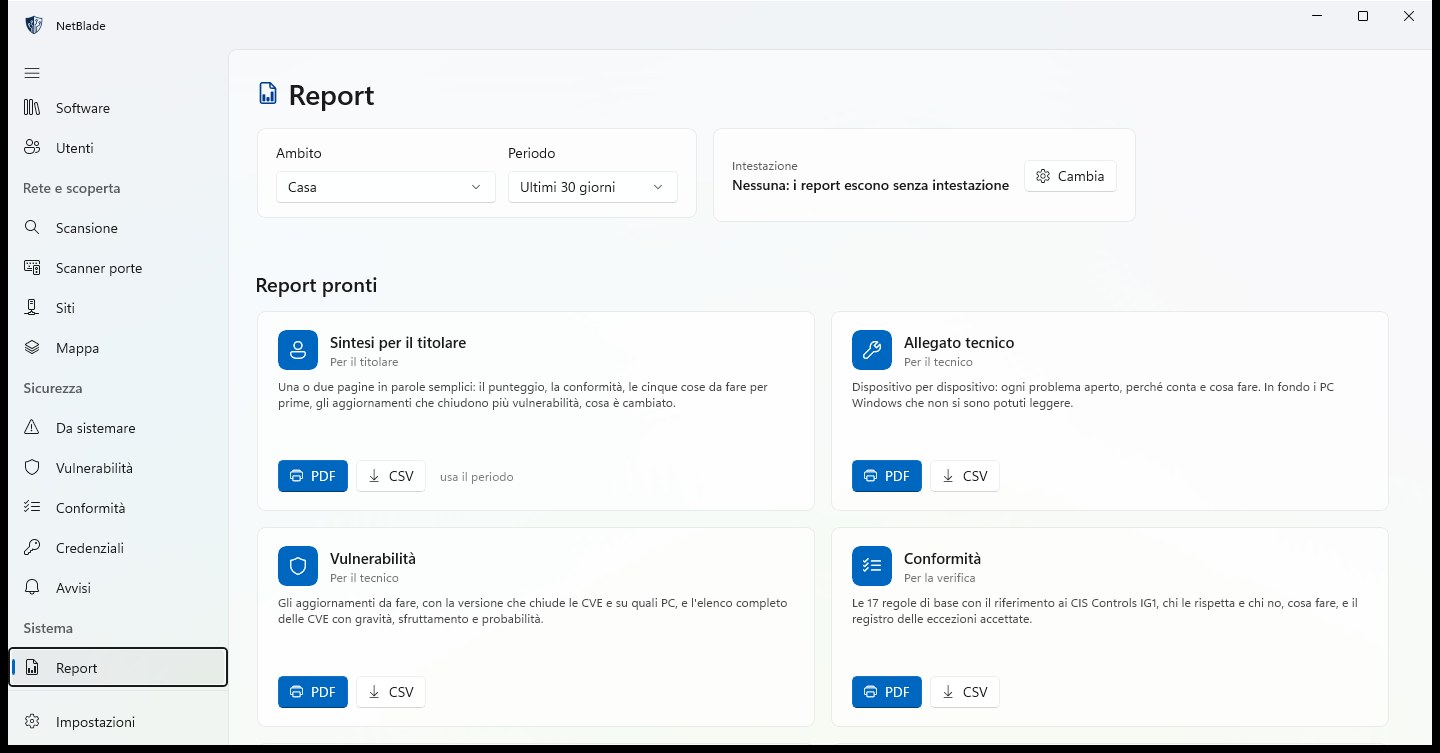
NetBlade Windows — 报告:随时可以交付
08

报告:随时可以交付

八份现成的报告,每份都有 PDF 和 CSV 格式,可针对一个站点或全部站点,覆盖 7、30 或 90 天。业主拿到通俗易懂的摘要;技术人员拿到逐台设备的附录和漏洞信息;合规与清单报告可用于审查。

  • 页眉印有你的 Logo、名称和联系方式
  • 自定义报告:按你选择的列和条件生成设备表
  • 每周或每月通过电子邮件定时发送
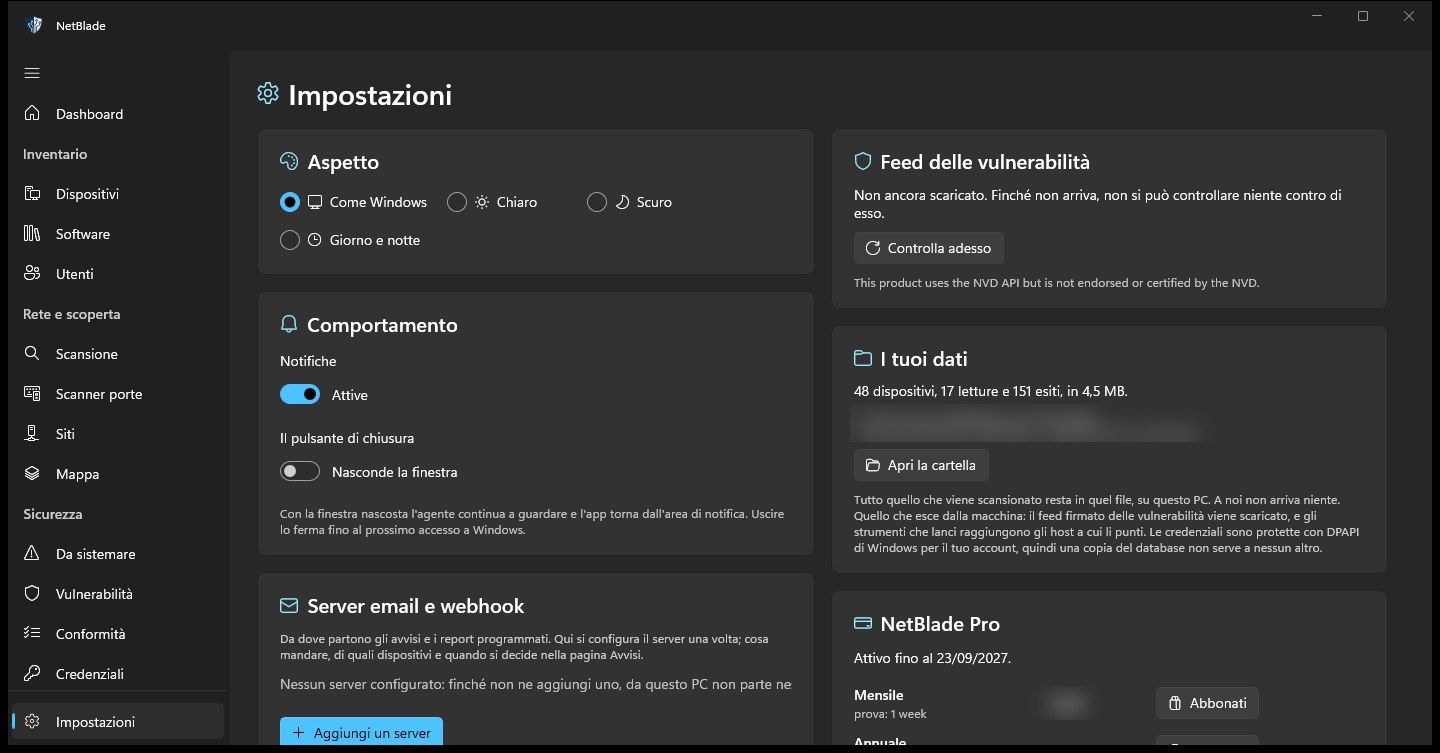
NetBlade Windows — 设置:应用的行为方式,以及数据存放在哪里
09

设置:应用的行为方式,以及数据存放在哪里

主题、通知以及关闭按钮的作用,都在一处设置:隐藏窗口后,代理会继续在通知区域工作。同一页面还可配置告警用的邮件服务器和 Webhook,显示漏洞数据源的时效、数据库容量及其位置,以及你的订阅状态。

  • 浅色、深色、跟随 Windows,或按你选择的时间切换日间与夜间
  • 凭据使用 DPAPI 为你的 Windows 账户加密
  • 「打开文件夹」可查看磁盘上的数据库:没有任何数据发送给我们

它不做什么

  • 它运行在单台电脑上,只能看到这台电脑能访问的网络。没有中央控制台,电脑之间也不同步。
  • 代理在你登录 Windows 期间运行,登录之前不运行:Microsoft Store 不允许应用内包含 Windows 服务。
  • 自动扫描只覆盖电脑当时所连接的站点;客户的网络要从该网络中的电脑读取。
  • 漏洞字典无法识别的程序不会得出结论;不提供 SYN 扫描,也不通过数据包识别操作系统指纹。
  • 它不是渗透测试,也不是认证:不尝试出厂密码,不使用漏洞利用。

关于 NetBlade Windows 版的问题

现在可以购买吗?

还不行:NetBlade Windows 版即将登陆 Microsoft Store。Android 版现已在 Google Play 上架,iPhone 版正在接受 Apple 审核。

需要在被检查的电脑上安装什么吗?

不需要。Windows 电脑通过 WMI 和文件共享、使用管理员账户远程读取。如果防火墙阻止读取,应用会准备一个在该电脑上运行的脚本:它只开放所需的内容,且只对运行 NetBlade 的电脑开放;另一个脚本可以撤销这些更改。

如果我停止付费会怎样?

没有永久免费版:没有有效订阅时,每个版块都会打开订阅页面,只有「设置」仍可使用,代理也会停止。不会删除任何内容:你的数据留在电脑上,重新订阅后即可恢复。不过,卸载应用会删除这些数据。

一份拷贝可以服务多个客户吗?

可以:每个网络都会成为一个站点,拥有自己的设备、凭据和报告。电脑必须连接到某个网络才能扫描它,自动扫描只在电脑当时所连接的站点上运行。

我的数据会离开电脑吗?

扫描、设备和凭据都保存在这台电脑上的数据库中,密码使用 DPAPI 加密。应用每天下载一个签名的漏洞数据源,并在本机比对程序。其他一切只在你要求时才会发出:你运行的工具、网速测试、你设置的邮件和 Webhook。

它和 NetBlade Android 版或 iPhone 版是同一个应用吗?

不是。这三款应用是彼此独立的产品:它们不同步、不共享数据,每次购买或订阅只在各自的商店内有效。iPhone 上的 NetBlade Pro 订阅不能解锁 Windows 版,反之亦然。

需要哪个版本的 Windows?

Windows 10 2004 版或更高版本,或 Windows 11,安装在连接到你要查看的网络的台式机或笔记本电脑上,订阅需要一个 Microsoft 账户。

你负责的每间办公室,都在一台电脑上。

分步设置指南 →